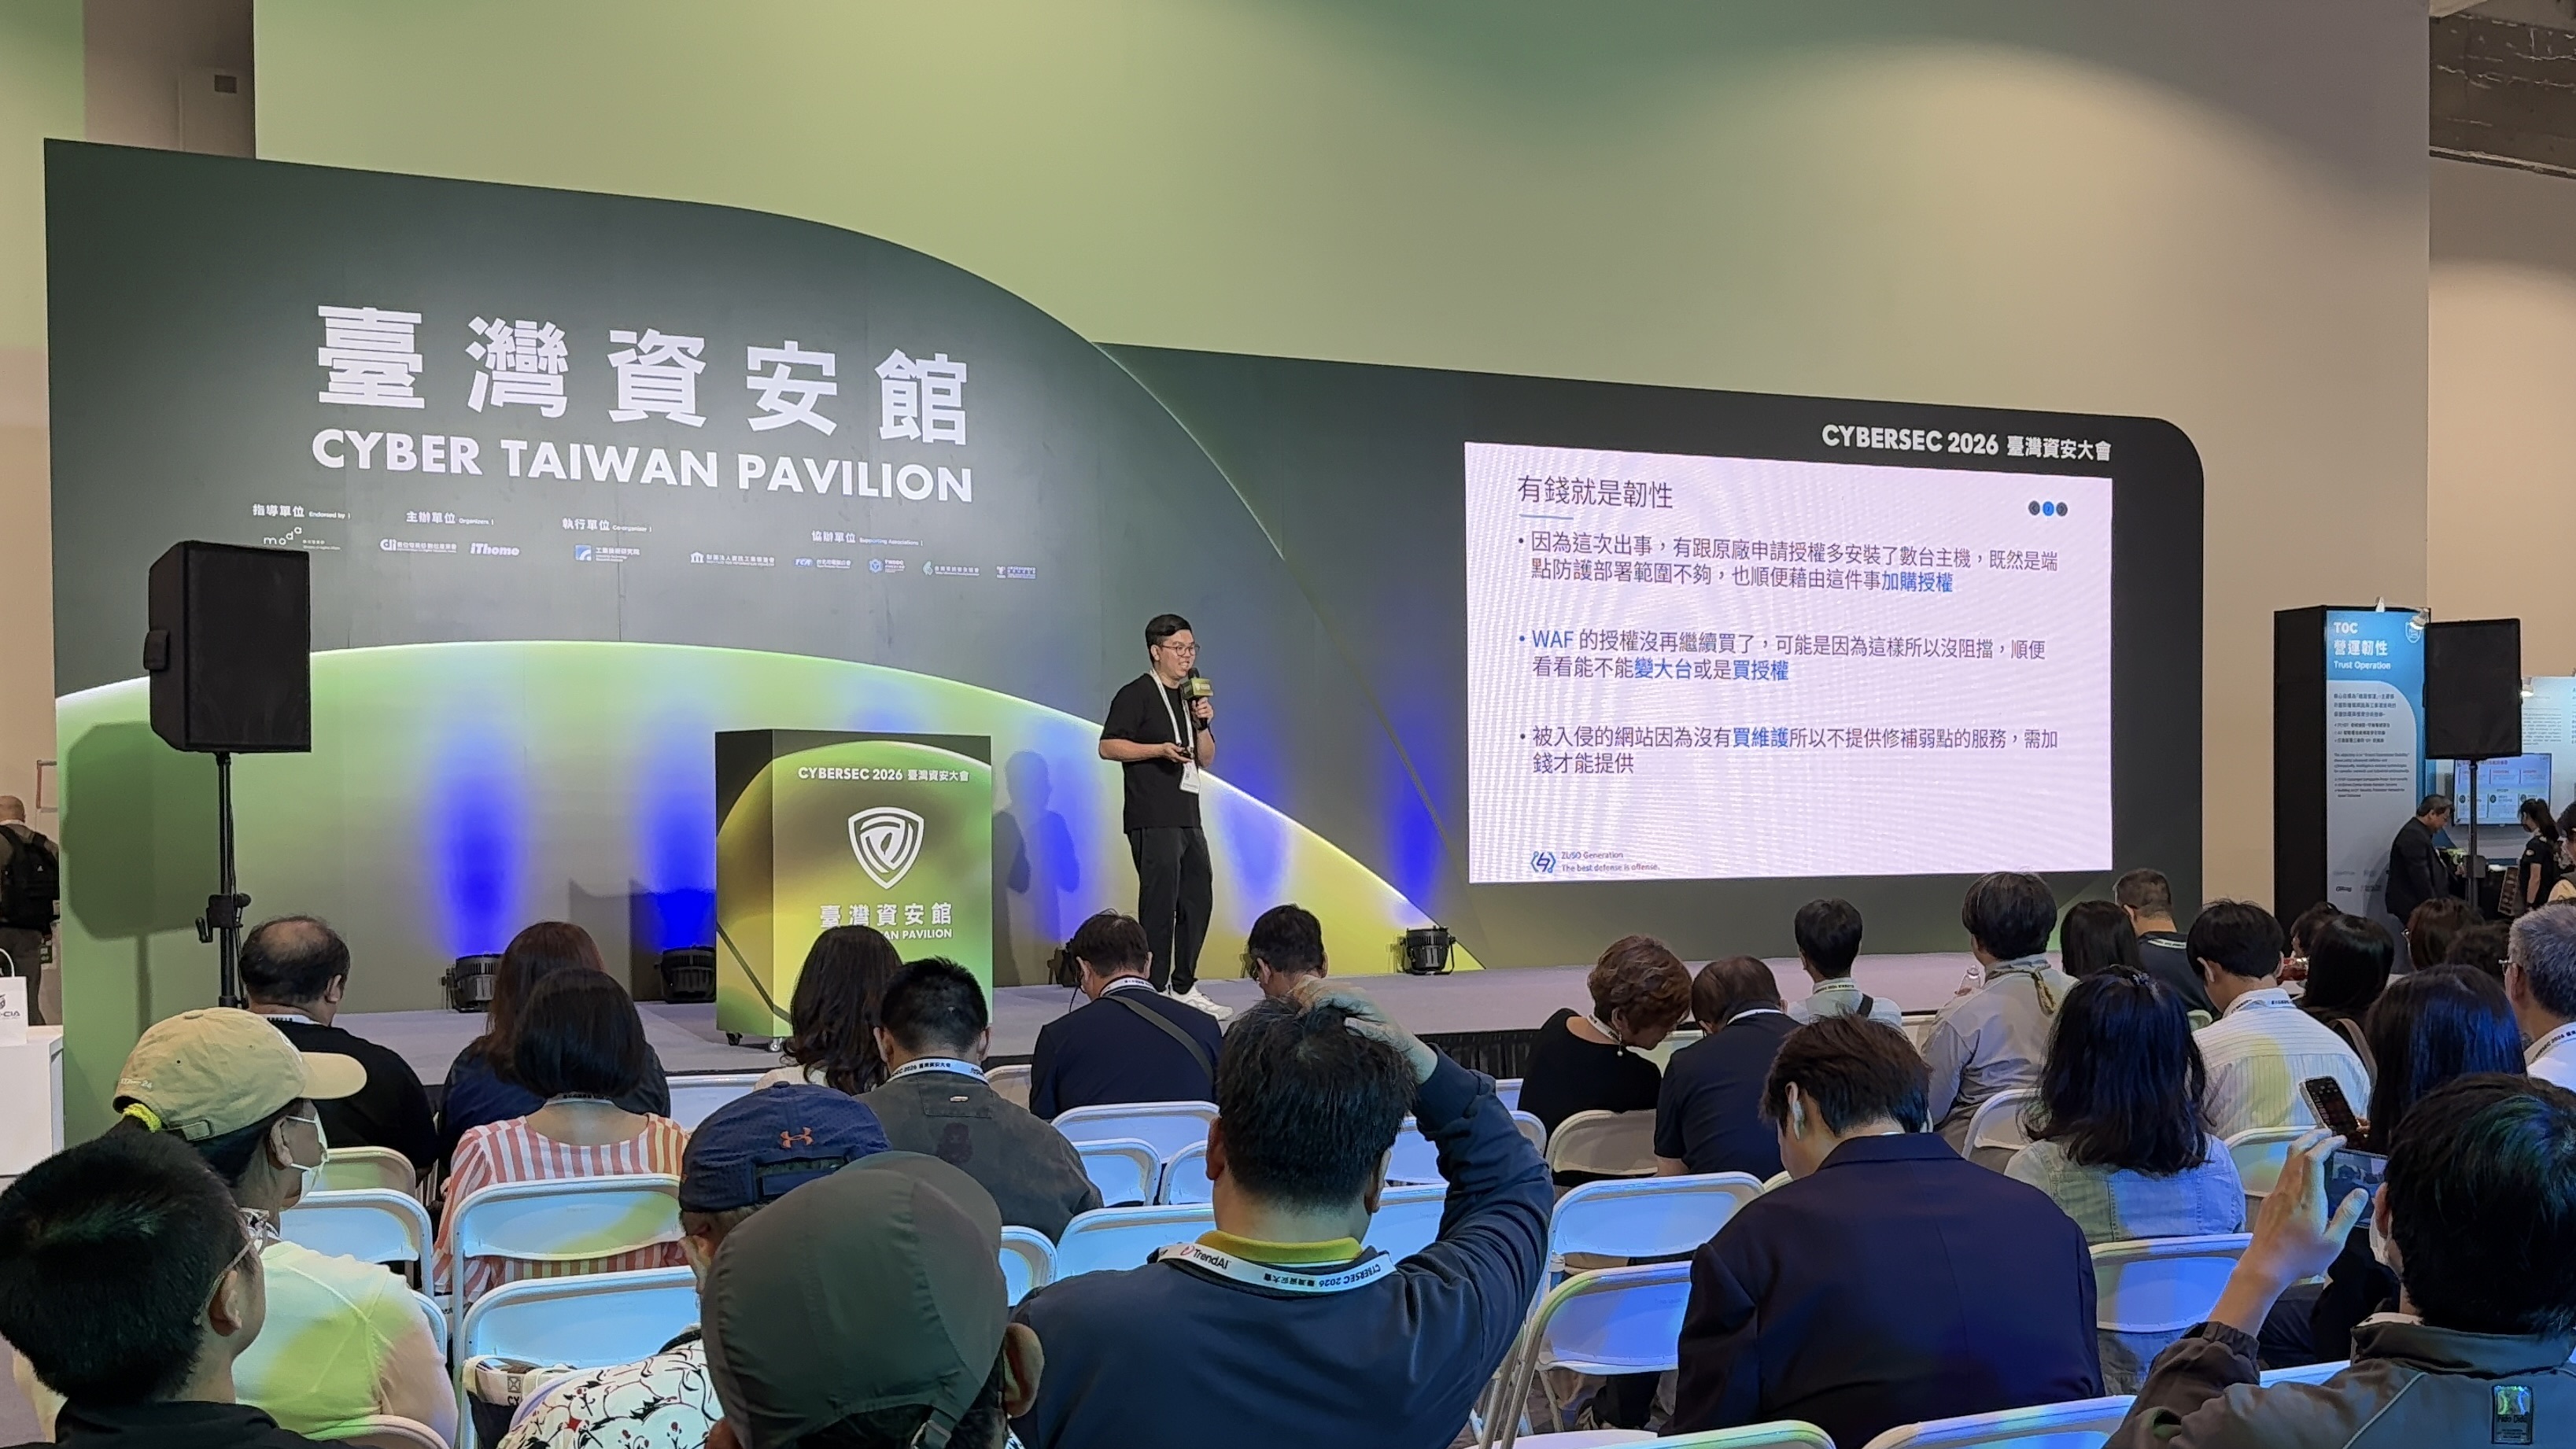
ZUSO Generation は、 CYBERSEC 2026 台湾サイバーセキュリティカンファレンス期間中、台湾サイバーセキュリティパビリオンのテーマフォーラムに招待され、セキュリティコンサルタントの沈敬為が「セキュリティ信頼チェーン構築の実践——企業のセキュリティレジリエンス強化:『事後検証』から『リアルタイムの損害抑止』へ」と題し、現代の攻撃シナリオにおいて企業がどのように防御戦略とインシデント対応能力を再考すべきかについて講演しました。
脅威が急速に進化する環境下において、企業のセキュリティ防御は、事故発生後の調査、復旧、追跡にとどまってはなりません。真にレジリエントな防御とは、攻撃の過程で異常を早期に発見し、攻撃のコンテキストを把握し、被害が拡大する前にアクションを起こせるものであるべきです。今回の講演では、「事後に問題を発見する」段階から、「リスクを即座に特定し、被害をリアルタイムで最小化する」防御能力へと、企業がいかにして進化すべきかという核心的な課題に焦点を当てました。
事後調査から、攻撃コンテキストのリアルタイム把握へ
多くの企業はセキュリティインシデントに直面した際、攻撃が進行した後、あるいは実際に被害が出てから初めて、ログの追跡やエンドポイントの棚卸し、システムの復旧を開始します。この段階では、どれほど多くの設備やライセンス、人員を投入しても、攻撃が拡散する前の状態に戻すことは困難です。
ZUSO Generationはフォーラムの中で、セキュリティレジリエンスの鍵は単に「事後に問題を特定できること」ではなく、攻撃の進行中に異常な挙動を早期に識別し、攻撃経路を理解し、発見から対応までの時間を短縮できるかにあると指摘しました。言い換えれば、防御とは単に事件終了後に現場を復元することではなく、攻撃の進行中にシグナルを捉え、企業がリアルタイムで損害を抑止できる能力を備えることなのです。
Web防御の死角を補い、脅威の可視化能力を向上させる
企業の防御アーキテクチャにおいて、Webサイトと Web アプリケーションは、攻撃者が企業システムに侵入する重要な入り口となることが少なくありません。多くの攻撃は、一見すると正常なトラフィックや正当なリクエスト、日常的な操作に紛れ込むため、防御側が異常な兆候を即座に把握することは困難です。そのため、企業にはより包括的なWeb層での検知・対応能力が求められています。
如梭世代が共有した内容にある通り、CyberEyes Web検知・対応プラットフォームは、 Web 行動ルールに基づく検知と攻撃チェーンの可視化を組み合わせることで、セキュリティチームが膨大なトラフィックやログの痕跡から異常な行動を特定し、攻撃の発生源、攻撃経路、およびイベント間の関連性を把握できるよう支援します。このような防御アプローチは、単一の攻撃を阻止するだけでなく、攻撃者がどのように接近し、テストを行い、防衛線を回避しようとしているのかを防御側がより明確に理解し、追跡可能で解釈しやすく、継続的に改善できる防御メカニズムを構築することを可能にします。
セキュリティレジリエンスは、脅威を可視化した瞬間から始まる
直面する ゼロデイ 攻撃や、Living Off The Land 手法、そして AI によって加速する攻撃の課題に対し、企業のセキュリティ防御は単なる技術やツールの導入にとどまりません。攻撃行動の理解から脅威の文脈把握、そしてインシデント対応プロセスに至るまで、継続的な検証と改善が可能な防御能力を構築する必要があります。
セキュリティレジリエンスの構築は脅威を可視化した瞬間から始まり、セキュリティ環境全体の強化は、政府、産業界、技術チーム、そしてセキュリティパートナー間の継続的な交流と協力にかかっています。
ZUSOは、レッドチームの攻撃経験とブルーチームの防御思考を融合させ、実際の攻撃シナリオに基づいた企業の防御上の死角の特定、脅威の可視化能力の向上、そして検証可能かつ追跡可能な持続的改善が可能なセキュリティ戦略の構築を支援します。企業のセキュリティレジリエンス、レッドチーム演習、ペネトレーションテスト、セキュリティコンサルティングサービス、または CyberEyes ウェブサイト検知・対応プラットフォームについて詳しくお知りになりたい場合は、ZUSOチームまでお問い合わせください。
お問い合わせ|service@zuso.ai ZUSO公式サイト|https://zuso.aiZuin公式サイト|https://zuin.ai