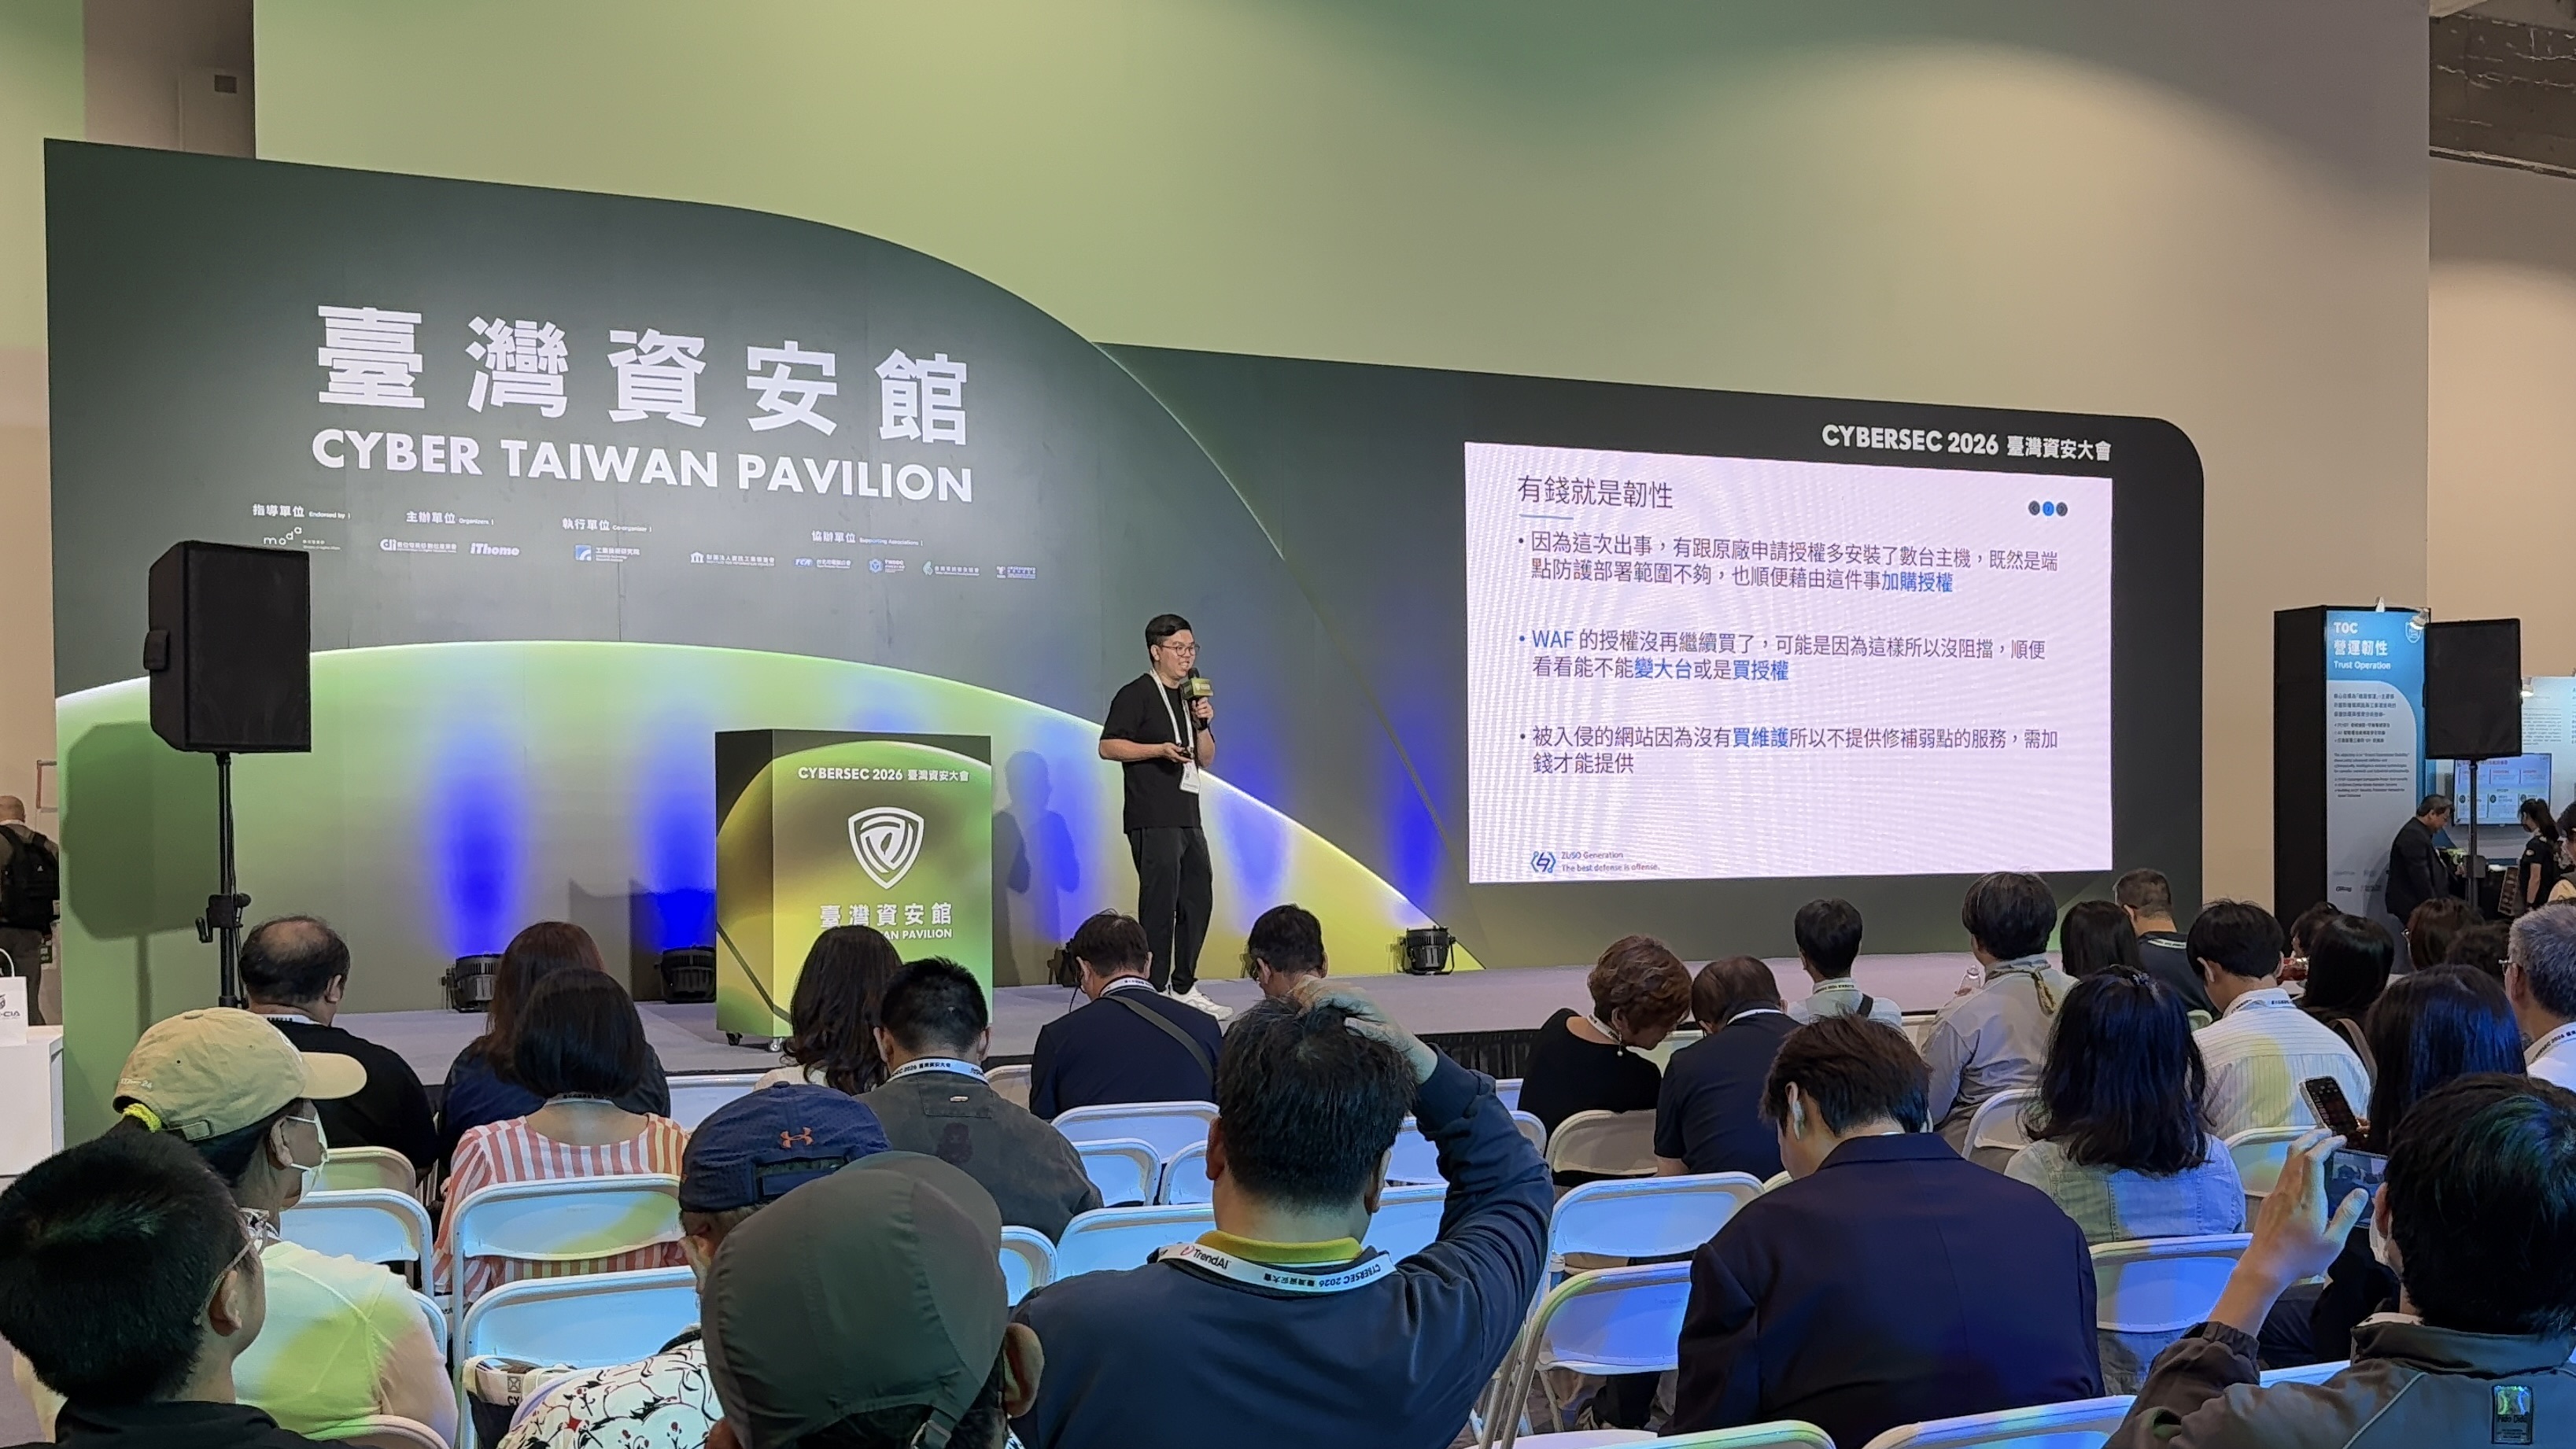
ZUSO Generation 如梭世代於 CYBERSEC 2026 臺灣資安大會期間,受邀參與臺灣資安館主題論壇,由資安顧問沈敬為以「建構資安信任鏈實戰分享——強化企業資安韌性:從『驗屍』轉向『即時停損』」為題,分享企業在現代攻擊情境下,如何重新檢視防禦策略與事件回應能力。
在威脅快速演進的環境中,企業資安防禦不能只停留在事故發生後的調查、補救與追查。真正具備韌性的防禦,應該能夠在攻擊過程中及早看見異常、掌握攻擊脈絡,並在損害擴大前採取行動。本次分享聚焦於一個核心問題:企業如何從「事後發現問題」,進一步提升為「即時辨識風險、即時降低損害」的防禦能力。
從事後調查,到即時掌握攻擊脈絡
許多企業在面對資安事件時,往往是在攻擊進入後期,甚至已造成實際影響後,才開始進行日誌追查、端點盤點與系統補救。此時,即使投入更多設備、授權或人力,也難以回到攻擊尚未擴散前的時
間點。
如梭世代於論壇中指出,資安韌性的關鍵,不只是「事後能查出問題」,而是企業能否在攻擊發生的過程中,及早識別異常行為、理解攻擊路徑,並縮短從發現到回應的時間。換言之,防禦不應只是在事件結束後還原現場,而是要在攻擊進行中掌握訊號,讓企業具備即時停損的能力。
補足 Web 防線盲點,提升威脅可視化能力
在企業防禦架構中,網站與 Web 應用程式經常是攻擊者接觸企業系統的重要入口。許多攻擊行為會隱藏在看似正常的流量、合法請求與日常操作之中,使防守團隊難以在第一時間掌握異常訊號。因此,企業需要更完整的網站層級偵測與回應能力。
如梭世代於分享中說明,CyberEyes 網站偵測與回應平台結合 Web 行為規則偵測與攻擊關係鏈可視化,協助資安團隊從大量流量與日誌線索中辨識異常行為,進一步掌握攻擊來源、攻擊路徑與事件關聯性。這樣的防禦方式,不只是阻擋單一攻擊事件,而是讓防守方能夠更清楚理解攻擊者如何接近、測試、繞過防線,並建立可追蹤、可判讀、可持續改善的防禦機制。
資安韌性,始於看見威脅的那一刻
面對 0-day 攻擊、Living Off The Land 手法,以及 AI 加速攻擊所帶來的挑戰,企業資安防禦已不只是單一技術或工具的導入,而是需要從攻擊行為理解、威脅脈絡掌握到事件回應流程,建立能夠持續驗證與持續改善的防禦能力。
資安韌性的建立,始於看見威脅的那一刻;而整體資安環境的強化,也有賴於政府、產業、技術團隊與資安夥伴之間的持續交流與合作。
如梭世代將持續以紅隊攻擊經驗結合藍隊防禦思維,協助企業從真實攻擊情境出發,檢視防禦盲點、提升威脅可視化能力,並建立可驗證、可追蹤、可持續改善的資安防禦策略。若您希望進一步了解企業資安韌性、紅隊演練、滲透測試、資安顧問服務,或 CyberEyes 網站偵測與回應平台,歡迎與如梭世代團隊聯繫。
聯絡我們|service@zuso.ai
如梭世代網站|https://zuso.ai
如映科技網站|https://zuin.ai