準備を怠ることは、失敗を準備することに等しい。 — ベンジャミン・フランクリン
By failing to prepare, you are preparing to fail. — Benjamin Franklin
ランサムウェア(Ransomware)1989年に初めて登場して以来、ランサムウェアは世界のサイバー攻撃手法において常に一定の存在感を示してきました。当初はあまり知られていませんでしたが、2013年12月に「CryptoLocker」が初めて仮想通貨による身代金を要求したことで状況が一変しました。ZDNetの当時の統計によると、その月だけで被害総額は2,700万ドルに達し、ランサムウェアは新たな活動期に突入しました。その後、2017年にはさらに強力な「WannaCry」が登場しました。WannaCryはWindowsの脆弱性「MS17-010(通称:EternalBlue)」を悪用し、150カ国以上、30万台以上のコンピュータに感染して世界中に甚大な被害をもたらしました。これ以降、ランサムウェア攻撃は脅威として不動の地位を築き、あらゆる企業にとって最も恐るべき存在となっています。
本記事は、企業のセキュリティ強化を目的としています。すでにランサムウェアの被害に遭われた企業には対応の指針として、また、未被害の企業には知識を深め防御力を高めるための参考資料としてご活用ください。
ランサムウェア対策:止める!確認する!聞く!
ランサムウェア攻撃を受けた際、企業がいかにして迅速に被害の拡大を食い止め、損失を最小限に抑えるか。本記事では、企業がランサムウェア攻撃に直面した際の対応について詳しく解説します。止める(即時應變)、見る(分析)、聞く(専門家の支援を求める)対応ステップ。
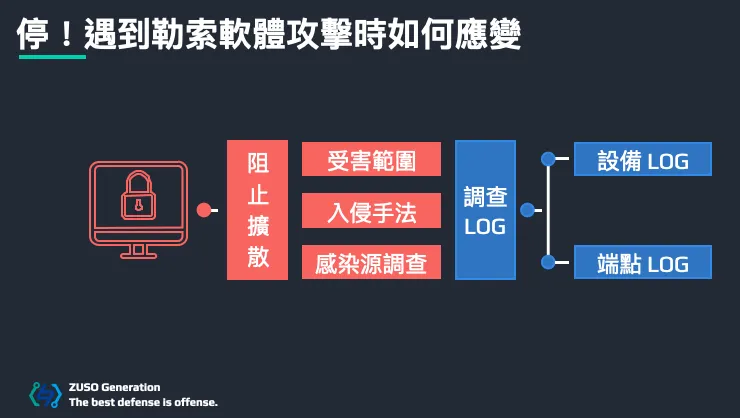
ストップ!ランサムウェア攻撃を受けた際の対応方法
企業が資産のランサムウェアによる暗号化を確認した場合、まずは内部被害の拡大を防ぎ、感染源を遮断する必要があります。ランサムウェアが社内で拡散し続けると、接続されている他の共有サービスファイルまで次々と暗号化される恐れがあります。感染を迅速に食い止め、被害を最小限に抑えるため、企業は以下の手順を優先的に実行してください。
1. 感染したシステムの隔離
ランサムウェアが企業に侵入した後、多くの場合、まずターゲットとなるドメイン構造をスキャンし、ネットワーク共有フォルダなどに保存されているファイルを暗号化して、他のシステムへ横展開(ラテラルムーブメント)を試みます。感染拡大を防ぐため、企業が最初に行うべきことは、速やかに 感染したシステムを隔離し 、 ネットワークを切断することです。
2. 日常的なワークスケジュールの停止
企業は、自動メンテナンスなどのワークスケジュールを直ちに停止する必要があります。例えば、 一時ファイルの削除(temporary file)または影響を受けているシステム上の ログローテーションの実行(log rotate)などの動作は、調査チームの分析プロセスに支障をきたす可能性があるため避けてください。一部のランサムウェアは暗号化キーなどの重要な情報を一時ファイルに保存するため、これらのログは調査チームにとって、ランサムウェアが企業システムにどのように感染したかを解明するための貴重な記録となります。
3. 感染システムのバックアップ作成
ランサムウェアが企業環境に感染すると、ファイル復旧を妨害しようとする場合があります。攻撃者によるさらなる攻撃や感染拡大、あるいはバックアップホストの削除を防ぐため、感染が確認されたら直ちにシステムをネットワークから隔離し、バックアップまたはイメージファイルを作成してください。環境が仮想マシン(VM)である場合は、システムスナップショット(Snapshot)を取得してデータを保護することを推奨します。感染システムをバックアップする主な理由は以下の2点です。
● ○ データ損失の防止
一部のランサムウェアは、復号に失敗するとデータが破損する可能性があります。例えば、Ryukランサムウェアは復号プロセス中に各ファイルの文字を切り詰めることがあり、特定のファイル形式には大きな影響を与えませんが、ファイルの末尾に重要な情報を格納する形式では、復号プロセスでデータが破損するリスクがあります。例として、VHD/VHDXなどの仮想マシンファイル形式や、一部のOracleおよびMySQLデータベースファイルなどが挙げられます。
とはいえ、感染システムをバックアップしておくことでデータの整合性を確保できます。復号に失敗した場合でも、バックアップファイルから再度コピーを作成したり、専門家の支援を仰いだりすることが可能になるためです。
● ○ 将来的に無料の復号ツールが公開される可能性
暗号化されたファイルが企業にとって緊急性の低いデータである場合は、バックアップを保存したまま、専門家が復号手法を開発するのを待つのも一つの選択肢です。
過去には、警察や捜査機関がランサムウェアの作成者やC&Cサーバーを摘発し、復号キーを公開して被害者が無料でデータを復旧できた事例があります。また、Shade、TeslaCrypt、CrySisなど、多くのランサムウェアグループが活動停止後に復号キーを公開したケースも存在します。
専門家の指示がない限り、被害システムのバックアップやイメージファイルを削除、フォーマッ
ト、または再構築しないでください。
4. マルウェアの隔離
フォレンジックチームが感染状況を分析しやすくするため、企業はまずマルウェアの隔離を試みるべきです。感染環境を直接削除してしまうと、根本原因の特定が困難になります。マルウェアが現在も動作している場合は、隔離前にメモリダンプ(memory dump)を実行し、動作中のマルウェアの完全な記録を作成してください。メモリダンプの内容には、ファイル暗号化に使用されたキーが含まれている可能性があり、抽出に成功すれば、身代金を支払うことなくファイルを復旧できる可能性があります。
ランサムウェアの種類の特定と感染源の調査方法
感染源の調査は、攻撃者の手法や侵入範囲を把握する上で極めて重要です。しかし、ハッカーの侵入経路を正確に特定することは容易ではありません。多くの場合、攻撃者は攻撃を開始するずっと前から企業システム内に潜伏しており、調査の手がかりとなるログが時間の経過とともに上書きされたり、削除されたりしている可能性があるためです。企業が早期に感染源とランサムウェアの種類を特定できれば、被害の拡大を効果的に食い止めることができます。侵入手法と感染範囲を特定するために、以下の手順で調査範囲を絞り込むことを推奨します。
1. ランサムウェアの種類の特定
被害者は、以下のような無料のツールやサービスを利用してランサムウェアの種類を特定できます。 Emsisoft のオンライン・ランサムウェア識別ツール、ID Ransomware や No More Ransom などのウェブサイトです。ランサムウェアの脅迫メッセージ、暗号化されたファイル、攻撃者の連絡先などをアップロードすることで、ツールがデータを分析し、ランサムウェアの種類を特定します。もしそのランサムウェアに対して無料の復号ツールが存在する場合、識別ツールがその案内を表示することもあります。
2. 感染源の調査
感染源を調査する主な目的は、インシデントの原因を究明し、被害の拡大を阻止することです。そのため、調査チームは膨大なシステムログを精査し、攻撃の痕跡を辿って証拠を収集する必要があります。ログの取得元としては、ネットワーク機器やセキュリティ機器(ルーター、スイッチ、IDS、ファイアウォール、プロキシ、NGFW、WAFなど)のログ、あるいはエンドポイント(サーバー、ユーザー端末など)の記録が挙げられます。これらはさらに、システムログ、アプリケーションログ、データベースログなどに細分化されます。以下に、2つの一般的なオペレーティングシステムにおける重要なログのパスを示します。
● Windows
○ イベントビューアーのアプリケーションログ
○ イベントビューアーのセキュリティログ
○ イベントビューアーのシステムログ
○ C:\Windows\System32\winevt\Logs\ パス配下の .evtx ファイル
● Linux
○ /var/log/message:一般およびシステム関連のメッセージ
○ /var/log/auth.log:認証ログ○ /var/log/kern.log:カーネルログ
○ /var/log/boot.log:システム起動ログ
○ /var/log/utmp または /var/log/wtmp:ログイン記録ログ
3. 被害ホストでIISやApacheなどのサービスが実行されている場合は、以下のパスにあるログデータをバックアップし、専門チームによる分析を依頼してください。
● Windows
○ C:\inetpub\logs\LogFiles (IIS)
○ C:\Windows\System32\LogFiles (IIS)
● Linux
○ /var/log/httpd/ (Apache)
○ /var/log/apache/ (Apache)
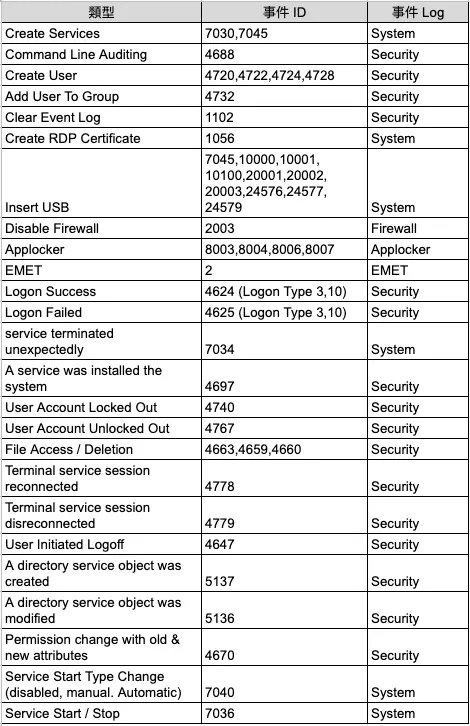
ログの収集後、調査チームは インシデント発生前 のログ活動から分析を開始し、攻撃者の潜伏行動を推測します。ただし、攻撃者が調査前にログを削除して痕跡を消そうとするケースもあります。そのため、各エンドポイントのログをサーバーやSIEMなどの機器に集約して管理しておくべきです。そうすれば、攻撃者が被害ホスト上のログを削除しても、調査チームは関連機器から調査を行うことが可能です。
MII Cyber Security Consulting Servicesの調査によると、ログ内のイベントIDやイベントログ情報を分析することで、不審な操作を特定できます。以下の表は、同社がまとめた重要なログのリストです。
専門家への相談や、外部の専門チームによる支援を検討しましょう。
企業がランサムウェア攻撃を受けた際、誤ったインシデント対応を行うと、復旧作業の難易度が高まり、証拠が破壊され、不必要な身代金の支払いに追い込まれる可能性があります。そのため、インシデント発生時には以下の点に注意してください。
1. 「しない」 影響を受けたデバイスを再起動する
攻撃が発覚した直後にデバイスを再起動することは避けてください。多くのランサムウェアは再起動の試みを検知する機能を備えており、Windowsのシステムコンポーネントを破壊して起動不能にしたり、報復として暗号化されたファイルをランダムに削除したりするケースがあるためです。例えば、悪名高いランサムウェア「Jigsaw」は、感染したデバイスが再起動されるたびに、暗号化されたファイルを1,000個ずつ削除します。
また、再起動を行うと一時ファイルが消去されてしまいます。前述の通り、一時ファイルには調査チームにとって重要な手がかりが含まれている可能性があるため、まずは感染したシステムを休止状態にしてください。休止状態にすることで一時データがハードディスクに保存され、後ほど専門家による分析が可能になります。
2. 「しない」 外部ストレージ(USBメモリ、外付けHDDなど)を感染デバイスに接続する
多くのランサムウェアはストレージデバイスやバックアップシステムをスキャンして攻撃対象とします。そのため、システムの安全が確認されるまでは、物理的接続やネットワーク経由を問わず、外部ストレージを感染デバイスに接続しないでください。
実行中のランサムウェアは発見が困難なことが多く、復旧プロセス中に残存するランサムウェアを見落とした結果、バックアップシステムやストレージデバイスまで連鎖的に暗号化・感染してしまうケースが多々あります。
3. 「しない」 感染したネットワーク上で通信を行う
復旧作業の安全性を高めるため、攻撃者が依然として感染ネットワークにアクセスし、内部通信を傍受している可能性があると想定してください。そのため、復旧作業中は安全な外部ネットワークを構築し、対策が完了してリスクがないと確認できるまでは、復旧対象のデバイスを感染ネットワークに接続して通信させないようにしてください。
4. 「しない」 ファイルを削除する
専門家からの指示がない限り、暗号化されたシステムからファイルを削除しないでください。暗号化されたファイルを保持することは調査チームの助けとなるだけでなく、暗号化されたファイル内に復号キーを埋め込むタイプのランサムウェアの場合、ファイルを削除してしまうと復号が不可能になります。
同様に、身代金要求メッセージ(ランサムノート)も削除してはいけません。一部のランサムウェア(DoppelPaymerやBitPaymerなど)は、暗号化したファイルごとに復号に必要なコードやキーを含むメッセージを作成するため、これを削除すると該当するファイルが復号できなくなります。
5. 「しない」 ランサムウェア攻撃者の言葉を信じる
一部の攻撃者は職業倫理や誠実さを標榜していますが、彼らは紛れもない犯罪者であり、いかなる合意や倫理基準にも縛られません。そのため、企業はランサムウェアグループが提供する情報を全面的に信頼すべきではなく、身代金を支払えば暗号化されたデータが完全に復元されると期待することも避けるべきです。
6. 「いいえ」 すぐに身代金を支払う
身代金の支払いは、継続的な損失の軽減や、サービス停止に伴うコストや社会的信用の低下を防ぐ手段にはなり得ますが、まずは他の解決策を優先的に検討することを強く推奨します。「身代金の支払い」は、あらゆるデータ復旧手段を尽くした後の最終手段であるべきです。また、支払いを検討する際は、以下の要素を慎重に考慮してください。
● 攻撃者が身代金を受け取った後、復号ツールを提供しない可能性があります。
● ランサムウェアが他のハッカー組織から購入されたものである場合、攻撃者自身が復号ツールを作成していないため、復号に失敗するリスクがあります。
● 身代金を支払う行為は、ランサムウェアのビジネスエコシステムを助長し、犯罪産業の発展を促進してしまいます。
社内にランサムウェア等のインシデントに対応できるチームがない場合は、外部の専門的なデジタルフォレンジック調査機関や専門チームに支援を依頼することを推奨します。
ランサムウェア攻撃のリスクを低減する方法
ランサムウェアの攻撃手法は多岐にわたります。最新のセキュリティ脆弱性を突くもの、人為的な設定ミスを悪用するもの、あるいは企業の外部公開サービスを標的とするものなど様々です。攻撃リスクを効果的に低減するには、包括的な事前予防策を講じ、システムやサービスのバージョンを定期的に更新することが不可欠です。
Enterキーを押すかクリックすると画像をフルサイズで表示します
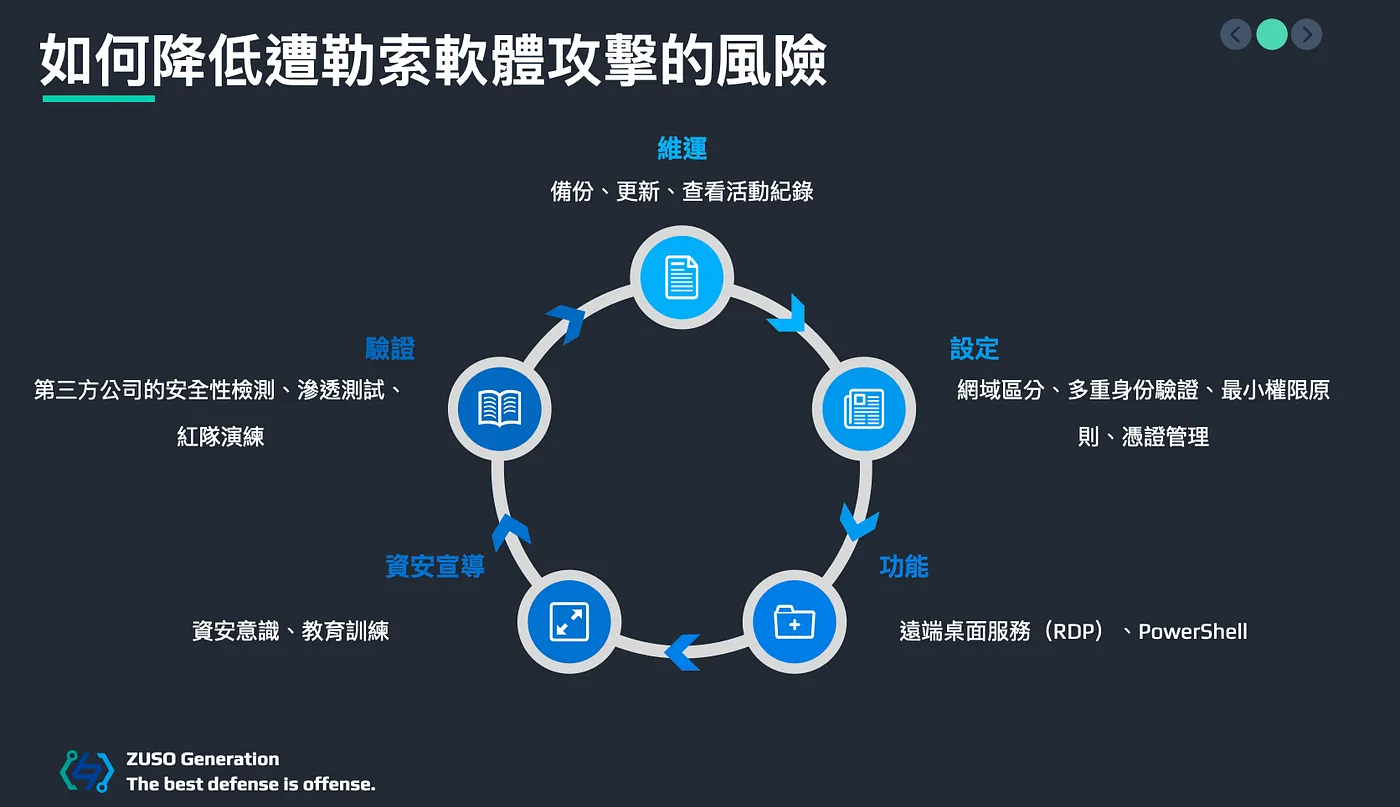
著名かつ一般的なランサムウェア(例: Revilなど)Samas、Bitpaymer および Ryukなどは、攻撃パターンが類似しており、共通のセキュリティ脆弱性を悪用することが多いため、定期的なアップデートを行うことでその大半を検知・予防できます。しかし、未知の脅威や潜在的なランサムウェア攻撃に対しては、企業全体のセキュリティ環境を強化することでのみ防御が可能です。企業は内部システムの構成や権限管理を能動的に見直す必要があります。企業の規模に応じて、以下の予防策を定期的に確認し、実施してください。
定期的なバックアップ:データの定期的なバックアップを推奨します。また、バックアップデバイスへのアクセス権限は厳重に管理してください。
1. 定期的なアップデート:サービス、インフラ、アプリケーション機器が常に最新のセキュリティアップデートを適用していることを確認してください。
2. アクティビティログの確認:管理者はAD(Active Directory)のアクティビティログを定期的に確認し、身に覚えのないユーザーの追加や、バックドアの疑いがあるファイルの有無をチェックしてください。
3. ドメインの分離:組織の部門間でドメインを適切に分離し、感染時の被害拡大リスクを最小限に抑えてください。
4. 多要素認証:アカウントログイン時に多要素認証を設定し、アカウント乗っ取りのリスクを軽減してください。
5. 最小権限の原則:各アカウントには業務に必要な最小限の権限のみを付与し、ドメイン全体を管理する特権アカウントの使用は避けてください。
6. 認証情報管理:適切な認証情報管理を行うことで、
ブルートフォース攻撃を防ぎ、認証情報の盗難や不正なソースからのアクセスリスクを低減できます。
7. リモートアクセスの管理:リモートデスクトップ(RDP)は攻撃によく悪用される手法です。
VPN経由での接続に限定する、特定のデバイスには特定の権限を持つアカウントのみがログインできるようにするなど、リモートアクセスの権限とアカウントを厳格に管理してください。
8. PowerShell:PowerShellは、ランサムウェアがネットワーク内で横展開(ラテラルムーブメント)する際によく使われるツールです。管理者は、このツールを使用するデバイスを厳格に制限してください。
9. 従業員へのセキュリティ教育:サイバー攻撃の多くは、フィッシングサイトやメール、脆弱なパスワードなどを経由して侵入されます。従業員のセキュリティ意識を高めることで、リスクを大幅に低減できます。
10. サードパーティによるセキュリティ診断の導入:デバイスやエンドポイントの定期的なバックアップやアップデートに加え、専門企業による定期的な ペネトレーションテストやレッドチーム演習の実施を推奨します。 または ネットワーク診断アーキテクチャ、企業内の環境全体の安全性を確保します。
当社はペネトレーションテスト、レッドチーム演習、およびセキュリティコンサルティングサービスを提供しており、企業の包括的なシステム診断を支援し、セキュリティリスクの低減に貢献します。攻撃を受けた際のインシデント調査サービスも行っており、脆弱性の分析、対策の提示、迅速な修正を通じて被害の最小化を図ります。ご用命の際は、ぜひ 当社 までご連絡ください。
参考文献
- Wikipedia — ランサムウェア, https://zh.wikipedia.org/wiki/%E5%8B%92%E7%B4%A2%E8%BB%9F%E9%AB%94
-
- サイバーセキュリティ緊急対応技術実践ガイド, https://www.qianxin.com/book/detail?book=31
-
- 人為的なランサムウェア攻撃:防ぐことのできる災害, https://news.microsoft.com/zh-tw/features/threat-protection/
-
- ランサムウェア攻撃を受けた後の8つの重要なステップ:企業向けランサムウェア対応ガイド, https://blog.emsisoft.com/en/36921/8-critical-steps-to-take-after-a-ransomware-attack-ransomware-response-guide-for-businesses/
-
- デジタルフォレンジック調査のためのログ分析, https://medium.com/mii-cybersec/log-analysis-for-digital-forensic-investigation-e4a00f5a5c09
-
- CryptoLockerの犯罪の波:数百万ドットのビットコイン洗浄の足跡, https://www.zdnet.com/article/cryptolockers-crimewave-a-trail-of-millions-in-laundered-bitcoin/
-
- CISA MS-ISAC ランサムウェアガイド https://www.cisa.gov/sites/default/files/publications/CISA_MS-ISAC_Ransomware%20Guide_S508C.pdf